OSINT-Suchtechniken für Ermittlungen und Bedrohungsmonitoring
 Nicholas Van Landschoot
Bessere OSINT-Suchen für Ermittlungen und Bedrohungsmonitoring aufbauen. Erfahren Sie, wann Sie breit suchen, Boolesche Abfragen nutzen, Kontext sammeln und mit KI filtern.
Ihre Suchstrategie entscheidet, was gefunden wird und was übersehen bleibt. Das gilt, ob Sie eine Person von Interesse untersuchen, ein Unternehmen recherchieren oder Bedrohungen gegen eine Führungskraft oder eine Marke überwachen.
Das Risiko beginnt, bevor Sie ein einziges Ergebnis prüfen. Fügen Sie der Abfrage die falsche Einschränkung hinzu, erreicht relevanter Inhalt Ihre Ermittlung nie. Kein späterer Filter kann Material aus Daten wiederherstellen, die Sie gar nicht erfasst haben.
Eine wirksame Suchstrategie für Ermittlungen aus offen zugänglichen Quellen (OSINT) verbindet Subjektrecherche, breite Entdeckung, plattformspezifische Suchregeln und die Auswertung der Ergebnisse. Sie geht über direkte Stichworttreffer hinaus zu den Konten, Gesprächen und verwandten Themen, die einem Beitrag Bedeutung verleihen.
Dieser Leitfaden konzentriert sich auf Suche und Monitoring in großem Umfang. Ziel ist es, relevante öffentliche Informationen über große Datenmengen hinweg zu erfassen und dabei Erfassungskosten und Prüfaufwand unter Kontrolle zu halten.
OSINT-Suchstrategie geht über Google Dorking hinaus
Google Dorking nutzt erweiterte Suchoperatoren, um Ergebnisse einzugrenzen – etwa eine Suche auf eine Website oder eine exakte Phrase zu beschränken. Das ist nützlich, deckt aber nur einen Teil des Problems ab.
Jason Hills Google Dorking for OSINT: The Practical Investigator's Guide ist eine hilfreiche Referenz für diesen Teil Ihrer Arbeit.
Eine breitere Suchstrategie beantwortet auch Fragen zur Abdeckung. Welche Namen und verwandten Themen sollten Sie einbeziehen? Welche Quellen können Sie durchsuchen? Was passiert mit Antworten und angehängten Medien? Wie erkennen Sie Lücken, wenn sich das Subjekt ändert?
Eine präzise Abfrage ist nur dann wertvoll, wenn sie weiterhin die Informationen liefert, die Sie brauchen.
1. Ziel festlegen, bevor Sie Stichwörter wählen
Definieren Sie zuerst, was Sie finden müssen und was ein übersehenes Ergebnis bedeuten würde.
Bei Due Diligence müssen Sie vielleicht Eigentumsverhältnisse, Streitigkeiten und die öffentliche Geschichte eines Unternehmens klären. Für den Personenschutz für Führungskräfte müssen Sie relevante Diskussionen über eine Person finden – einschließlich Inhalte, die nie ein offensichtliches Bedrohungswort verwenden. Diese Ziele erfordern unterschiedliche Quellen, Begriffe und Prüfregeln.
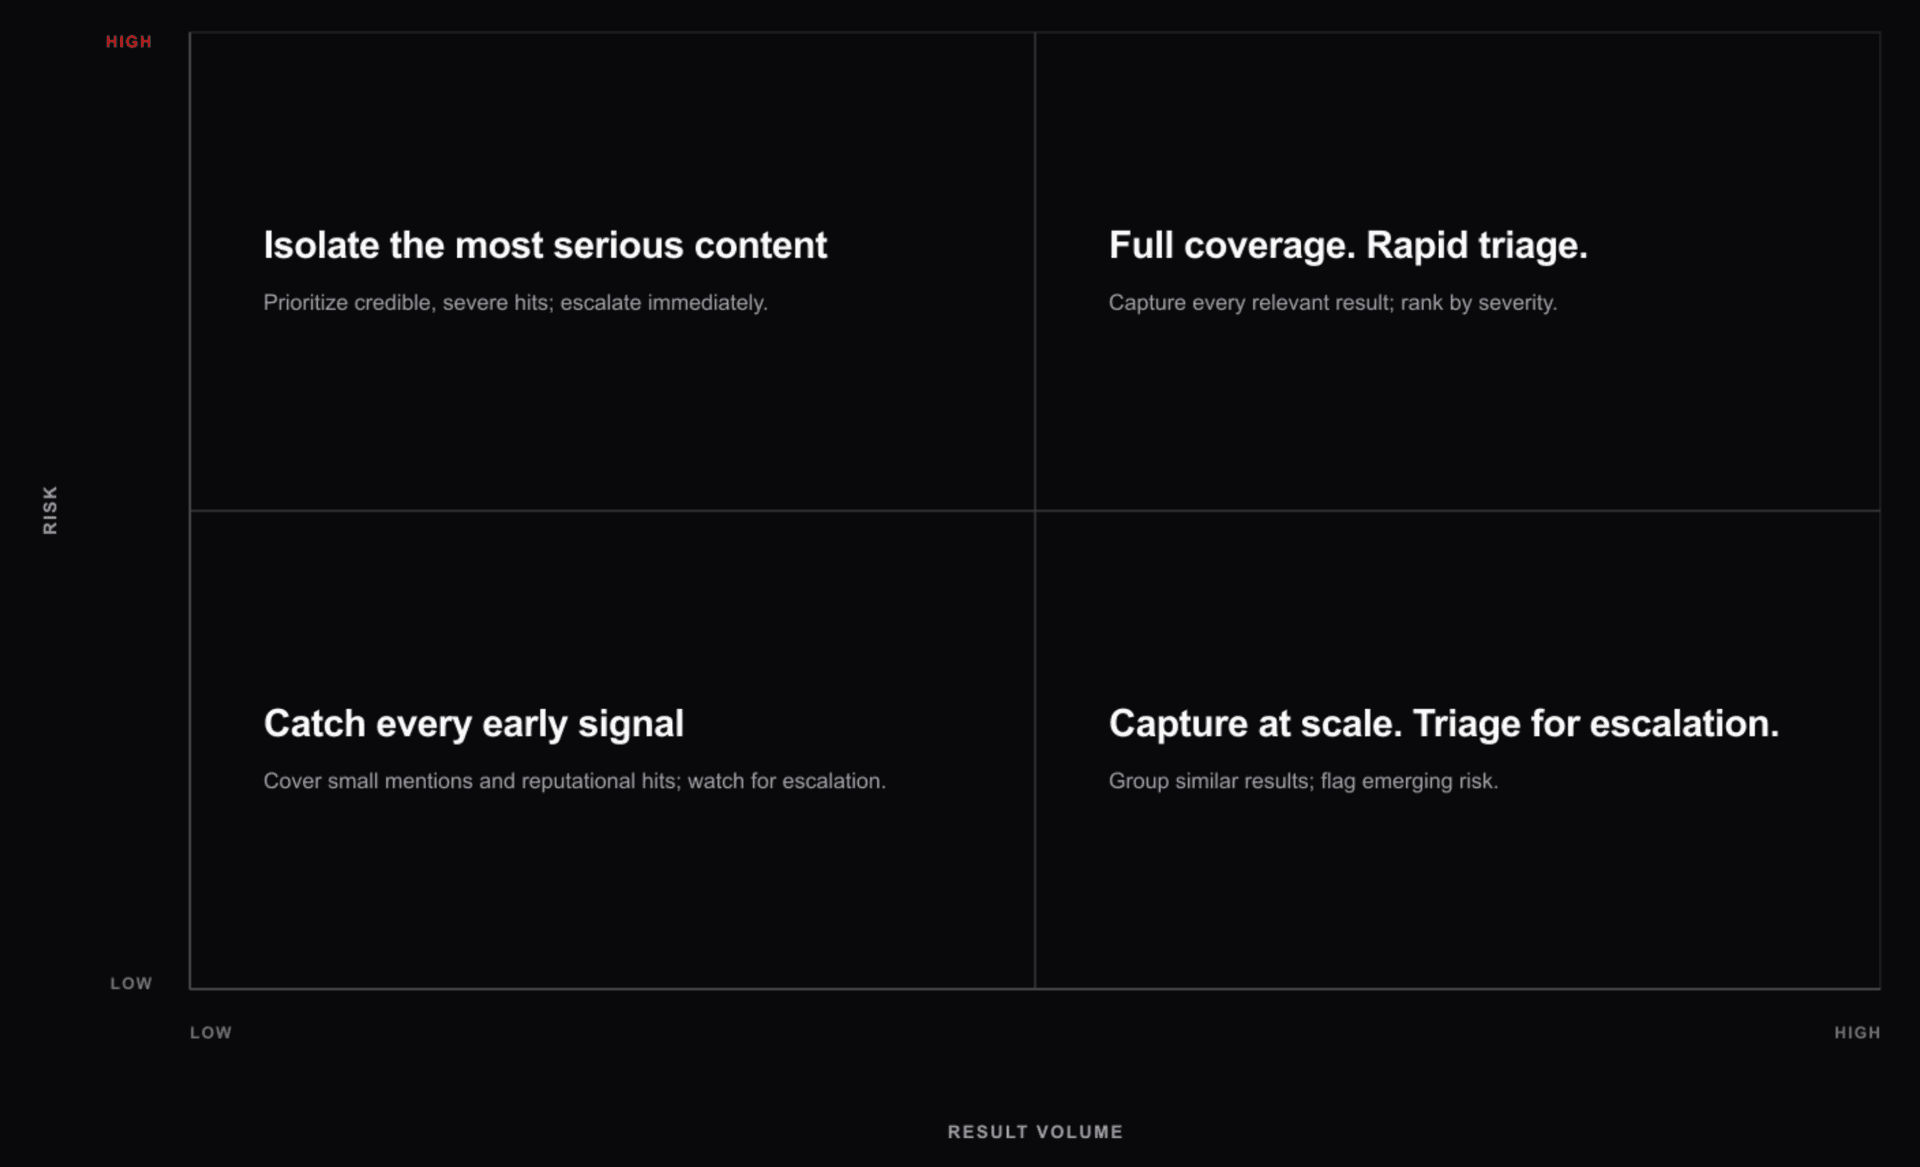
Messen Sie anschließend das Volumen. „Hohes Volumen“ sollte ein reales Erfassungslimit beschreiben, etwa eine Ergebnisobergrenze, Kosten oder Verzögerung – nicht einfach mehr Beiträge, als ein Analyst lesen möchte.
Ein unverwechselbarer Name einer Führungskraft kann breite Erfassung rechtfertigen. Eine globale Marke oder ein Unternehmen, das nach einem gebräuchlichen Wort benannt ist, kann deutlich mehr irrelevante Inhalte erzeugen. Selbst ein sonst ruhiger Name kann während eines großen Ereignisses stark ansteigen.
Testen Sie Ihre Annahmen mit einer kurzen Erfassungsstichprobe, bevor Sie die Abfrage restriktiver machen.
Bei Begriffen mit geringem Volumen suchen Sie breit. Die Suche nach dem Kernbegriff ohne Modifikatoren liefert in der Regel bessere Abdeckung und verringert die Gefahr, relevante Inhalte zu verpassen. Bei wirklich hohem Volumen können ein oder wenige spezifische Qualifizierer helfen, das Erfassungsvolumen zu reduzieren und die Suche dennoch nutzbar zu halten.
| Suchsituation | Ausgangsansatz | Hauptrisiko prüfen |
|---|---|---|
| Unverwechselbarer Name mit beherrschbarem Volumen | Name und wichtige Varianten breit suchen | Indirekte Verweise oder Aliase übersehen |
| Häufiger Name, den mehrere Personen tragen | Mehrere Suchen mit unterschiedlichen Identitätsmerkmalen | Ein Detail verlangen, das relevante Beiträge nicht enthalten |
| Markenname mit mehrdeutiger Bedeutung | Enge Ausschlüsse testen oder getrennte Kontextabfragen | Beiträge entfernen, die beide Bedeutungen behandeln |
| Breites Thema wie Terrorismus | Relevante Orte, Ereignisse, Quellen oder Teilthemen definieren | Mehr erfassen, als Zugang und Budget erlauben |
Halten Sie Suchen dort breit, wo die Erfassung beherrschbar ist. Grenzen Sie ein, wenn gemessenes Volumen oder Mehrdeutigkeit den Verlust an Abdeckung rechtfertigen.
2. Subjekt über den Namen hinaus recherchieren
Bevor Sie Abfragen schreiben, klären Sie, wie Menschen auf das Subjekt verweisen.
Für ein Unternehmen erfassen Sie Marken, Produkte, Führungskräfte, Standorte, Projekte und relevante lokale Themen. Für eine Person berücksichtigen Sie öffentliche Aliase, Titel, Account-Handles und für die Ermittlung relevante bekannte Verbindungen. Beziehen Sie andere Sprachen und Transliterationen ein, wenn die Aktivität des Subjekts das rechtfertigt.
Stellen Sie sich ein fiktives Unternehmen namens Alder Ridge Holdings vor, das ein Lager baut, das lokal als Eastbank-Projekt bekannt ist. Anwohner könnten über „Eastbank“, „das neue Lager“ oder den Planungsstreit diskutieren, ohne den Firmennamen zu nennen.
Würden Sie nur „Alder Ridge Holdings“ überwachen, entgingen Ihnen diese Diskussionen – unabhängig davon, wie gut Sie die Ergebnisse filtern.
Führen Sie für jeden Suchbegriff eine kurze Notiz: worauf er sich bezieht und warum er zur Ermittlung gehört. Das erleichtert die Überprüfung und Aktualisierung der Konfiguration, wenn ein anderer Analyst übernimmt.
3. Abfrageerweiterung testen statt vorauszusetzen
Manche Suchsysteme liefern verwandte Formen oder interpretieren eine Abfrage über die exakten Worte hinaus. Andere hängen viel stärker von den Begriffen ab, die Sie angeben.
Gehen Sie nicht davon aus, dass eine ungequotete Suche jede Schreibvariante, jeden Spitznamen, jedes Kürzel oder jede Übersetzung findet. Suchverhalten unterscheidet sich außerdem zwischen der Website einer Plattform, ihrer API und einem Drittanbieter-Tool, das deren Daten nutzt.
Testen Sie die Oberfläche, über die Sie tatsächlich erfassen. Nutzen Sie bekannte öffentliche Beispiele, um zu prüfen, ob Ihre Abfrage die relevanten Varianten findet.
Ein praktischer Ansatz kombiniert explizite Suchen nach wichtigen Namen und Aliasen mit breiteren Entdeckungsabfragen. Sie müssen nicht jede mögliche Tippvariante erfinden. Fügen Sie Varianten hinzu, wenn Subjektrecherche oder beobachtete Ergebnisse einen Grund dafür liefern.
Rechnen Sie mit Überschneidungen. Entfernen Sie Duplikate nach stabilen Beitrags-IDs, wo verfügbar. Ein Ausschlussbegriff in einer breiten Abfrage kann eine Lücke erzeugen, wenn die engere Abfrage scheitert, ihr Erfassungslimit erreicht oder einen anderen Zeitraum abdeckt.
4. Abfragen für jede Plattform und jeden Zugangsweg erstellen
Dieselbe Abfrage verhält sich nicht überall gleich.
Xs erweiterte Suchoberfläche bietet Optionen für Wörter, exakte Phrasen, Ausschlüsse, Konten und Datumsangaben. Die API-Dokumentation zu Abfragen beschreibt getrennt den Aufbau von Abfragen und Einschränkungen, die vom Zugangsniveau abhängen. Eine Abfrage, die im Browser funktioniert, sollte auch in Ihrem Erfassungstool getestet werden.
Prüfen Sie für jede Quelle, was Sie suchen und abrufen können. Ob Antworten enthalten sind, wie weit die Historie reicht, ob Sie weitere Seiten anfordern müssen und ob Ranking oder Ergebnisobergrenzen das liefern, was Sie erhalten.
Bietet eine Quelle schwache Stichwortsuche, aber nützlichen Zugang zu bestimmten öffentlichen Konten, kann Account-Monitoring der bessere Ausgangspunkt sein. Wo beides fehlt, können Suchmaschinen-Entdeckung oder eine andere zulässige Datenquelle helfen – mit dokumentierten Abdeckungsgrenzen.
Abfragedesign und Quellenzugang sind getrennte Teile desselben Problems. Eine gut formulierte Abfrage kann eine Quelle nicht überwinden, die den relevanten Inhalt nicht bereitstellt.
5. Boolesche Suche zur Auflösung von Mehrdeutigkeit nutzen
Boolesche Suche kombiniert Alternativen, Pflichtbegriffe und Ausschlüsse. Sie ist am nützlichsten, wenn ein breiter Begriff mehrere Bedeutungen hat oder mehr Inhalt liefert, als Sie erfassen können.
Die Logik ist einfach, die Syntax variiert je nach Plattform:
| Suchlogik | Zweck | Worauf achten |
|---|---|---|
| OR | Namen, Aliase oder andere Alternativen einbeziehen | Eine breite Alternative kann die Ergebnisse dominieren |
| AND | Ein weiteres relevantes Konzept verlangen | Relevante Beiträge können dieses Konzept nicht enthalten |
| Exakte Phrase | Eine bestimmte Wortfolge treffen | Formulierungsvarianten können fehlen |
| Ausschluss | Bekannte Quelle irrelevanter Ergebnisse entfernen | Relevante Beiträge können den ausgeschlossenen Begriff ebenfalls enthalten |
Nehmen Sie an, Ihr Subjekt teilt einen Namen mit einem Sportteam. Den vollen Namen des Teams auszuschließen kann weniger restriktiv sein, als zu verlangen, dass jedes Ergebnis den Arbeitgeber des Subjekts nennt.
Prüfen Sie aber, was der Ausschluss entfernt. Eine Bedrohung könnte das Subjekt mit dem Team vergleichen oder in einem Gespräch erscheinen, das beide erwähnt.
Wenn mehrere Bedeutungen konkurrieren, geben Ihnen getrennte Kontextabfragen oft mehr Kontrolle als eine Abfrage mit einer langen Liste Pflichtwörter.
6. Bedrohungsstichwörter nicht als einzigen Erfassungsweg nutzen
Eine Abfrage, die sowohl den Namen einer Führungskraft als auch ein Wort wie „töten“ verlangt, findet nur eine enge Menge von Aussagen.
Sie verpasst Inhalte, die einen Alias nutzen, sich auf einen übergeordneten Beitrag für Kontext stützen oder Absicht mit Sprache ausdrücken, die Sie nicht vorhergesehen haben. Sie verpasst auch relevantes Verhalten, das eine Prüfung verdient, ohne eine explizite Bedrohung zu enthalten.
Wo das Volumen es erlaubt, erfassen Sie zuerst Diskussionen über das Subjekt und bewerten deren Bedeutung danach. Direkte Bedrohungsabfragen können diese Erfassung ergänzen, sollten aber nicht ihren gesamten Umfang definieren.
Spezifische Sprache hat dennoch eine Rolle. Begriffe, die Sie in einer relevanten Community, einem lokalen Dialekt oder wiederkehrender Diskussion beobachten, können Material sichtbar machen, das ein formeller Name nicht liefert. Leiten Sie diese Begriffe aus Recherche und tatsächlichen Ergebnissen ab.
Suchen Sie nach der Sprache, die Menschen verwenden. Verlassen Sie sich nicht nur auf die Worte, mit denen ein Analyst ihr Verhalten beschreiben würde.
7. Antworten, Medien und umgebenden Kontext erfassen
Manche relevanten Inhalte enthalten keines Ihrer ursprünglichen Stichwörter.
Eine Antwort wie „er wird bereuen, hierher zu kommen“ bedeutet isoliert wenig. Unter einem Beitrag, der eine Führungskraft und einen anstehenden Besuch nennt, hat sie ein klares Subjekt und verdient eine kontextuelle Prüfung. Sie erfordert dennoch eine Bewertung, kein automatisches Bedrohungslabel.
Behalten Sie, wo verfügbar, den übergeordneten Beitrag, relevante Antworten, zitiertes Material, angehängte Medien und Quellenverweise. Prüfen Sie verbundene Account-Aktivität, wenn sie für den Fall relevant ist.
Das ist eine andere Form der Erweiterung als das Hinzufügen weiterer Stichwörter. Sie folgen expliziten Beziehungen zwischen Inhaltsteilen.
Dokumentieren Sie auch fehlenden Kontext. Ein gelöschter übergeordneter Beitrag oder ein nicht verfügbares Video sollte in der Bewertung als sichtbare Lücke bleiben. Ihr System sollte nicht verfügbare Informationen nicht als Beleg dafür behandeln, dass nichts Besorgniserregendes existiert.
8. KI-Filter nach der Erfassung nutzen und prüfen, was abgelehnt wird
Sprachmodelle können erfasste Inhalte anhand von Kriterien klassifizieren, die sich allein mit Stichwörtern schwer ausdrücken lassen. Das kann breitere Erfassung für manche Teams praktikabel machen. Kosten und Genauigkeit hängen weiterhin vom Modell, Inhalt, Kontext und Prüfstandard ab.
Trennen Sie Relevanz von der Gefährdungsanalyse und -bewertung. Fragen Sie zuerst, ob ein Element das richtige Subjekt betrifft. Bewerten Sie dann, was es sagt und ob es eine Prüfung erfordert. Halten Sie unsichere Elemente für eine menschliche Prüfung verfügbar.
Stellen Sie den Kontext bereit, den die Entscheidung braucht. Erscheint das Subjekt nur in einem übergeordneten Beitrag oder einem Bild, fehlt einem Modell, das nur den Antworttext erhält, wesentliche Information.
Bewerten Sie Filter anhand von Beispielen, die Ihre Analysten bereits geprüft haben. Beziehen Sie indirekte Verweise, mehrdeutige Namen, andere Sprachen, zitierte Bedrohungen und Inhalte ein, die besorgniserregend wirken, im Kontext aber harmlos sind.
Prüfen Sie vor allem Stichproben abgelehnter Ergebnisse. Nur die vom Modell akzeptierten Elemente zu prüfen, sagt wenig über relevantes Material, das es verwirft.
Bewahren Sie den Originalinhalt und dokumentieren Sie die Version der Filterregeln oder des Modells. Sie brauchen die Möglichkeit, frühere Entscheidungen zu überprüfen, wenn Sie eine Lücke entdecken.
9. Alternativen nutzen, wenn native Suche nicht ausreicht
Native Plattformsuche ist ein Weg zu Informationen. Je nach Quelle und Ihrem Zugang gehören dazu öffentliche Account-Feeds, Suchmaschinen-Indizes, öffentliche Archive und lizenzierte Datenfeeds.
Diese Wege haben unterschiedliche Stärken. Suchmaschinen können helfen, Konten und Seiten zu entdecken. Archive unterstützen historische Recherche. Account-Feeds können Kontinuität liefern, wenn Stichwortsuche schwach ist.
Keiner sollte ohne Prüfung von Abdeckung und Verzögerung als vollständiger Ersatz gelten. Eine indexierte Seite beweist nicht, dass jeder Beitrag oder jede Antwort von diesem Account verfügbar ist.
Wenn zulässiger Zugang und Kosten es erlauben, kann die Erfassung eines definierten Körpers öffentlicher Inhalte in einen eigenen durchsuchbaren Index ebenfalls nützlich sein. Definieren Sie zuerst den Umfang. Breite Ingestion soll einem Recherchebedarf dienen, kein Ziel für sich sein.
KI-Suche kann helfen, Quellen zu entdecken – bewahren und verifizieren Sie aber die zugrunde liegenden Links. Eine generierte Antwort ist kein Erfassungsnachweis.
10. Verwandte Diskussionen jenseits direkter Verknüpfungen finden
Antworten und Erwähnungen folgen Inhalten mit expliziter Verbindung. Manche relevante Diskussionen haben keine solche Verknüpfung.
Zwei Konten können denselben lokalen Streit mit unterschiedlichen Begriffen diskutieren. Eine neue Community kann einem Projekt einen anderen Namen geben. Eine Diskussion kann auf eine andere Plattform wechseln, ohne auf den ursprünglichen Thread zurückzuverlinken.
Themenanalyse, semantische Ähnlichkeit und der Vergleich relevanter öffentlicher Materialien können Ansätze für weitere Prüfung liefern. Sie belegen nicht, dass Konten derselben Person gehören oder dass ein gemeinsames Thema Koordination beweist.
An diesem Punkt arbeiten wir bei Intrace: Entdeckung über direkte Namens-Treffer und offensichtliche Account-Verbindungen hinaus erweitern. Das Nützliche ist zusätzliches relevantes Material, das ein Analyst prüfen und verifizieren kann.
Halten Sie den Grund für jede vorgeschlagene Verbindung sichtbar. Ein anderer Analyst sollte sie bewerten können, ohne einen Ähnlichkeitswert als Beweis zu akzeptieren.
11. Suchen aktualisieren, wenn sich das Subjekt ändert
Ihre erste Erfassung wird Ihnen Dinge zeigen, die die anfängliche Recherche nicht erfasst hat.
Neue Account-Namen, Formulierungen, Projekte, Orte und Streitigkeiten sollten in die Suchstrategie zurückfließen. Prüfen Sie diese Ergänzungen und testen Sie, ob sie relevantes Material finden, das die aktuelle Konfiguration verpasst.
Für die fiktive Alder-Ridge-Ermittlung könnte ein neuer Spitzname für das Eastbank-Projekt eine zusätzliche Abfrage rechtfertigen. Ein temporärer Anstieg irrelevanter Ergebnisse könnte eine kurzfristige Anpassung rechtfertigen statt eines dauerhaften Ausschlusses.
Führen Sie ein Änderungsprotokoll. Dokumentieren Sie, was sich geändert hat, warum und wann es wirksam wurde. So lassen sich Unterschiede im erfassten Volumen erklären und vergangene Suchen erneut auswerten, wo der Quellenzugang es erlaubt.
Ermittler tun das bereits, wenn sie neuen Spuren folgen. Laufendes Monitoring braucht dieselbe Gewohnheit. Planen Sie regelmäßige Reviews und überprüfen Sie Suchen nach größeren Veränderungen am Subjekt.
12. Abdeckung messen, nicht nur wie sauber die Ergebnisse wirken
Ein ruhiger Feed kann erfolgreich wirken und dennoch wichtige Inhalte verpassen.
Erstellen Sie eine Referenzmenge relevanter Elemente, von denen Sie wissen, dass sie existieren. Prüfen Sie, ob die Erfassung sie findet, ob sie deren Kontext abruft und ob die Filter sie behalten. Das misst Abdeckung gegenüber dieser Menge – nicht dem gesamten Internet.
Verfolgen Sie getrennte Fragen:
- Hat die Abfrage das Element getroffen?
- Hat die Quelle es innerhalb Ihrer Zugangsgrenzen zurückgegeben?
- Hat Ihr Erfassungsprozess es abgerufen?
- Hat der Relevanzfilter es behalten?
- Hat die richtige Person es rechtzeitig erhalten?
Diese Prüfungen helfen, die Fehlerstelle zu finden. Mehr Stichwörter beheben keine Erfassungsobergrenze. Eine geänderte KI-Eingabe behebt fehlende Antworten nicht.
Messen Sie auch, wie viel irrelevantes Material die Prüfung erreicht. Gutes Suchdesign balanciert verpasste Inhalte, Erfassungskosten und Analystenzeit. Das richtige Gleichgewicht hängt vom Zweck der Ermittlung und den Folgen eines übersehenen Ergebnisses ab.
Häufige Fragen zu OSINT-Suchtechniken
Was ist der Unterschied zwischen Google Dorking und OSINT-Suchstrategie?
Google Dorking nutzt Suchoperatoren, um indexierte Ergebnisse einzugrenzen. OSINT-Suchstrategie umfasst außerdem Subjektrecherche, Quellenauswahl, Abfragetests, Erfassung, Kontext und Auswertung. Operatoren sind ein Werkzeug in diesem Prozess.
Sollten OSINT-Suchen breit oder spezifisch sein?
Beginnen Sie breit, wenn das Subjekt unverwechselbar ist und das Erfassungsvolumen beherrschbar bleibt. Fügen Sie Einschränkungen hinzu, wenn Mehrdeutigkeit, Kosten oder Quellengrenzen sie rechtfertigen. Testen Sie, was jede Einschränkung entfernt, bevor Sie sich darauf verlassen.
Kann KI Boolesche Suche ersetzen?
Sie dienen unterschiedlichen Zwecken. Boolesche Abfragen steuern, was eine Quelle zurückliefert. KI kann helfen, die Bedeutung erfasster Inhalte zu bewerten. KI-Filter können Material nicht wiederherstellen, das eine zu enge Abfrage ausgeschlossen hat.
Wie findet man Bedrohungen, die das Subjekt nicht nennen?
Recherchieren Sie verbundene Personen, Projekte, Orte und Terminologie. Erfassen Sie relevante Antworten und Gesprächskontext, wo verfügbar. Nutzen Sie diese Erkenntnisse für zusätzliche Suchen, statt sich nur auf den formellen Namen des Subjekts zu verlassen.
Suchstrategie in die Praxis umsetzen
Intrace Investigation Suite verbindet Identitätsrecherche, Linkanalyse und Prüfung sozialer Konten. Digital Risk Intelligence unterstützt laufendes Monitoring von Online-Bedrohungen gegen Personen und Organisationen.
Wenn Ihr Team überprüft, wie es relevante Inhalte sucht, erfasst und bewertet, buchen Sie eine Intrace-Demo. Bringen Sie ein Subjekt oder einen Monitoring-Anwendungsfall mit, damit wir uns auf die Abdeckung und den Kontext konzentrieren können, die Ihr Team braucht.