Entender las recientes alarmas sobre la «deterioración de la situación de seguridad» en Europa
 Christopher Fitzgerald
Cuando una publicación rutinaria del gobierno suizo se volvió viral, los usuarios recurrieron a la IA para explicar lo que los líderes europeos saben y ellos no. La mayor parte de la respuesta ya era pública — si se sabe dónde buscar.
La semana pasada, usuarios en X recurrieron a chatbots de IA para explicar advertencias inquietantes de sus propios gobiernos.
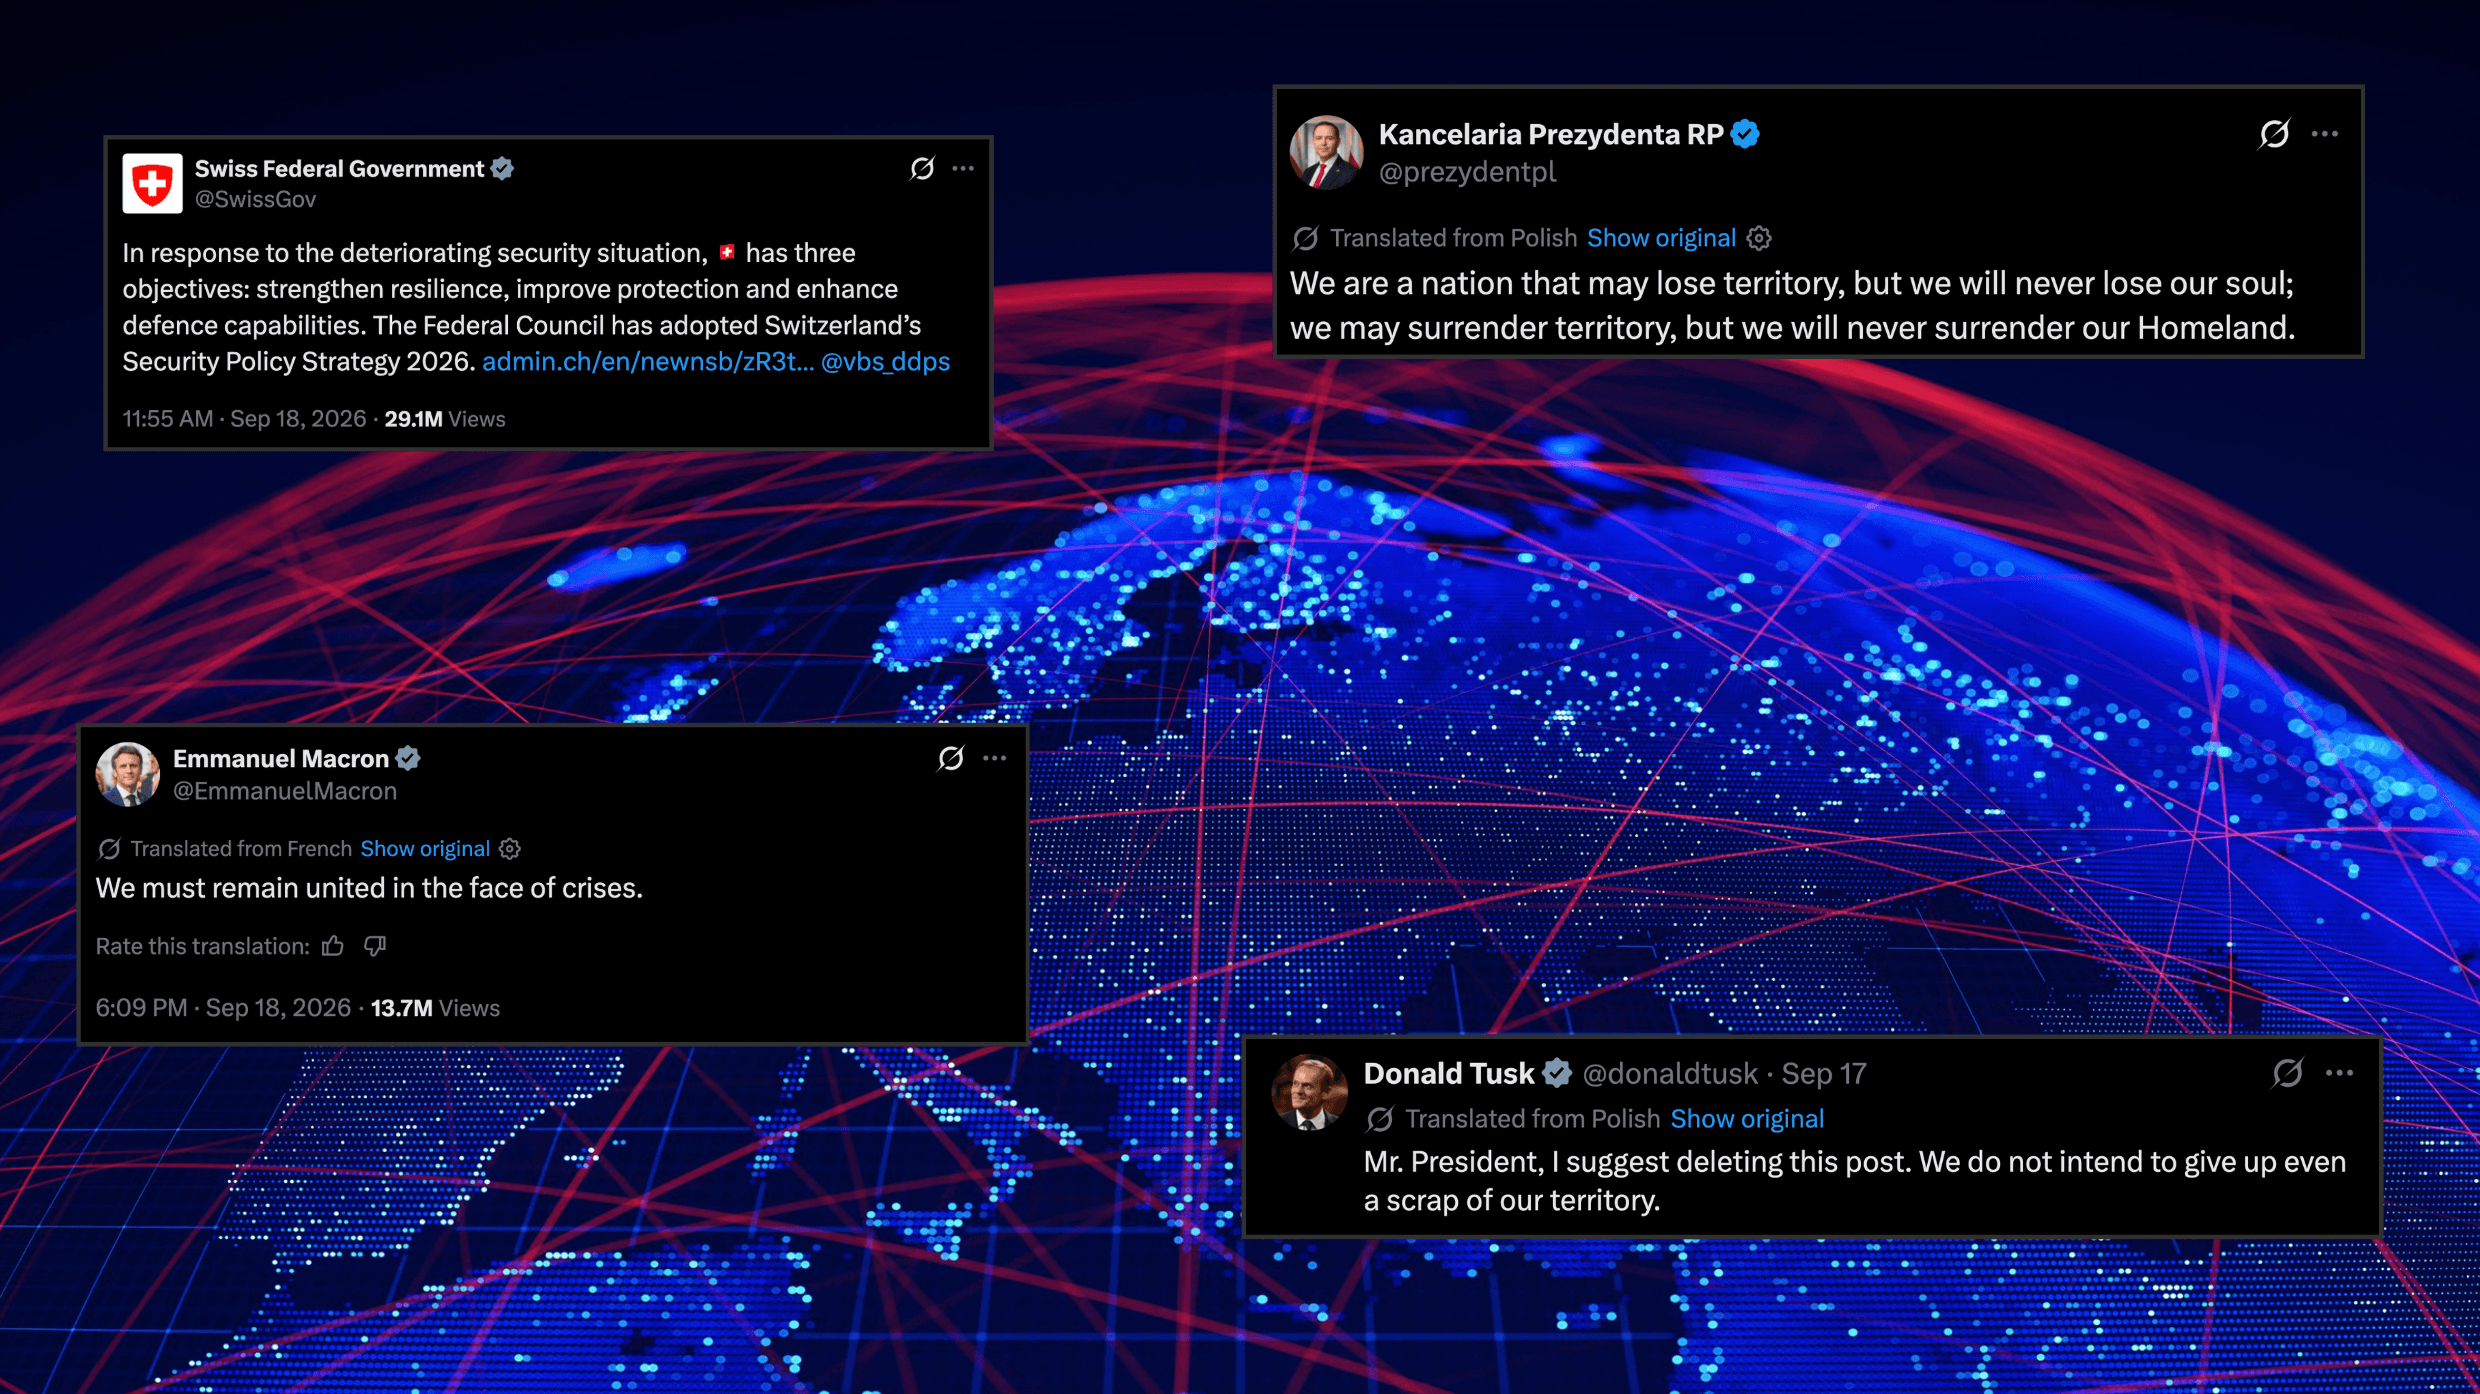
El 18 de septiembre, el Consejo Federal suizo abrió una publicación con las palabras: «En respuesta a la deterioración de la situación de seguridad». Anunciaba la adopción de la Estrategia de Política de Seguridad 2026 de Suiza, pero a pesar de su contenido en gran parte rutinario, la publicación se volvió viral, acumulando más de 29 millones de visualizaciones.
Una respuesta con más de un millón de visualizaciones mencionó al gobierno suizo, al departamento de defensa y a Grok, preguntando en qué consistía exactamente la deterioración de la situación de seguridad suiza. Esta respuesta, como muchas otras, mostraba que los lectores no podían determinar qué había cambiado o qué había motivado la publicación.
La estrategia en sí no es mucho más dramática. Describía la situación de seguridad internacional como cada vez más inestable y volátil, con rivalidades entre grandes potencias en intensificación y un orden internacional en debilitamiento.
En un día circulaba bajo titulares sobre una guerra mundial. Las respuestas afirmaban que el enemigo ya estaba dentro de las murallas. Una decía que si Suiza, de todos los países, estaba reforzando su ejército, algo iba a ocurrir. Otra preguntaba por qué las publicaciones de todos los países de Europa hablaban de repente de preparativos para la guerra. Una cuarta sugería que los gobiernos europeos ocultaban deliberadamente información a sus ciudadanos para evitar el pánico.
En conjunto, las respuestas reflejan la misma sospecha: los gobiernos europeos saben algo que sus ciudadanos desconocen.
La sospecha es en cierto modo comprensible, porque durante la última semana, cinco de las voces de seguridad más senior de Europa han descrito el mismo entorno general de amenazas, en términos sorprendentemente similares.
El secretario general de la OTAN, Mark Rutte, dijo que la alianza enfrenta «el entorno de seguridad más peligroso y complejo en una generación». Von der Leyen afirmó que los incidentes de la semana no eran aislados, sino parte de un patrón más amplio de agresión rusa que pone a prueba la preparación y la determinación de Europa. Kaja Kallas, la jefa de la política exterior de la UE, presentó un plan de cinco puntos para responder a estas amenazas. Macron dijo que la amenaza que enfrentan los europeos, y la amenaza híbrida rusa en particular, se había intensificado en las últimas semanas. Luego, Suiza.
Leídas en conjunto, las declaraciones pueden parecer evidencia de una advertencia privada compartida. Colocadas en contexto, se ven de otra manera.
Lenguaje similar, contextos distintos
En primer lugar, la Estrategia de Política de Seguridad 2026 de Suiza no se redactó este mes. El Consejo Federal decidió desarrollarla en junio de 2024. Abrió la consulta el 12 de diciembre de 2025, anunciándola con la frase «deterioración de la situación de seguridad» ese mismo día. La consulta se extendió hasta finales de marzo de 2026. El 18 de septiembre, el Consejo Federal tomó nota de los resultados y aprobó el texto. Suiza suele producir un documento de este tipo cada cuatro a diez años, y el anterior data de 2021. Se prevé un informe de progreso en 2028.
La advertencia inquietante era, por tanto, el último paso de un proceso de dos años, anunciada con una formulación que el gobierno ya había utilizado nueve meses antes.
Los otros cuatro oradores tenían calendarios distintos.
Von der Leyen habló el 16 de septiembre en su discurso sobre el Estado de la Unión Europea, un evento anual. Rutte intervino el mismo día en la conferencia anual de la Ditchley Foundation, y su mensaje central versaba sobre el dinero: sin más inversión, la defensa colectiva no sería creíble. Se dirigía a un público británico tras reunirse con el primer ministro del Reino Unido, elogiando los compromisos de gasto británicos e instando a que se mantuvieran. Macron habló el 18 de septiembre tras reunirse con los líderes de partidos y candidatos a las elecciones presidenciales de 2027.
Cada orador también tenía una política que defender. Las iniciativas de Von der Leyen reflejan un impulso de los responsables europeos por asumir más responsabilidad en la seguridad del continente, ante las dudas sobre la dependencia de Estados Unidos, y analistas advirtieron de que las propuestas podrían duplicar estructuras de la OTAN. El plan de Kallas contempla sanciones, restricciones de visado para ciudadanos rusos y herramientas de IA contra la desinformación. También ha expresado preocupación por el avance de partidos que minimizan la amenaza rusa.
Esto ayuda a explicar por qué algunas declaraciones coincidieron en el tiempo: mediados de septiembre es cuando las instituciones europeas pronuncian sus discursos institucionales. Los eventos recientes, sin embargo, dieron a las advertencias un tono más incisivo.
Incidentes recientes
El 1 de septiembre, Alemania responsabilizó a Rusia de un intento de ataque en el aeropuerto de Leipzig/Halle en agosto mediante un dron cargado de explosivos, y anunció el cierre de un consulado ruso. El dron fue encontrado cerca de una aeronave ucraniana. El ministro del Interior alemán calificó la presencia de un dron armado dentro de un aeropuerto de nuevo escenario de amenaza. Rusia rechazó las acusaciones como una «provocación fabricada».
El mismo día, la subestación de Turnow-Preilack en Brandeburgo, uno de los nodos de alta tensión más críticos de la región, fue atacada. Cohetes con material conductor fueron disparados contra líneas de extra alta tensión. Los investigadores encontraron al menos diez cohetes. Las autoridades lo calificaron de sabotaje, pero nadie ha atribuido públicamente la responsabilidad.
El 15 de septiembre, un avión de la OTAN derribó un dron sobre Lituania, la primera vez que ocurría en su espacio aéreo. Las autoridades indicaron que se necesitaba más investigación sobre el origen y el propósito, aunque dos altos funcionarios dijeron que probablemente transportaba explosivos. Lo más probable es que entrara desde Bielorrusia, y el artefacto explosivo fue detectado y neutralizado. El mismo día, Dinamarca confirmó que una fragata rusa había disparado dos bengalas contra un helicóptero militar danés que fotografiaba la embarcación en aguas internacionales. Las bengalas pasaron a pocos metros de la aeronave. Dos días antes, un dron ruso impactó una línea ferroviaria cerca de la frontera ucraniano-polaca poco después de que pasaran altos funcionarios en visita.
El 17 de septiembre, la advertencia se volvió más específica. El primer ministro polaco Donald Tusk informó al parlamento de que la inteligencia indicaba que Rusia podría organizar ataques con drones o misiles contra países europeos que apoyan a Ucrania, incluida Polonia, y luego presentarlos como accidentes. Dijo que el objetivo sería debilitar la disposición de la OTAN para defender al Estado afectado. Esto no establecía que un ataque fuera inminente, pero identificaba un escenario concreto para el que se preparaban los gobiernos europeos: usar la ambigüedad para poner a prueba la respuesta de la alianza.
Esta formulación no es nueva
La formulación en sí no debería generar demasiadas alarmas, porque los líderes europeos han descrito el entorno de seguridad en términos generacionales desde 2022. Kallas, entonces primera ministra de Estonia, lo calificó de situación más alarmante en treinta años en septiembre de 2022. El servicio de inteligencia suizo declaró en julio de 2025 que la situación se deterioraba año tras año.
Lo que ha cambiado es que los gobiernos están construyendo instituciones más sólidas en torno a la evaluación, en lugar de limitarse a describirla y desplegar los recursos existentes. El protocolo propuesto por Von der Leyen está pensado para amenazas que no constituyen claramente agresión armada, como ciberataques, cables submarinos cortados y ataques a infraestructuras críticas. La estrategia suiza incluye 10 objetivos y 46 medidas. Macron ordenó un plan nacional de protección de infraestructuras.
Por qué los incidentes aislados inducen a error
Incidentes como un cable dañado, el avistamiento de un dron en un aeropuerto, un incendio en un almacén, un ciberataque o una afirmación falsa en línea pueden parecer no relacionados cuando los revisan distintas agencias en distintos países. También varían enormemente en gravedad y solidez probatoria.
Esa visión fragmentada crea un problema para los analistas de inteligencia. Las campañas híbridas funcionan por acumulación: cada acto puede ser barato, limitado, negable o fácil de descartar. En conjunto, los actos repetidos pueden elevar los costes de seguridad, poner a prueba los tiempos de respuesta, exponer puntos débiles y resultan relativamente eficaces para erosionar la confianza en las instituciones públicas.
The Associated Press ha registrado alrededor de 200 incidentes de sabotaje y actividad maliciosa en Europa atribuidos a Rusia por funcionarios occidentales desde la invasión de Ucrania. Un informe del Congressional Research Service de agosto de 2026 encontró que estos ataques aumentan en número y gravedad, y señaló que los servicios rusos están llevando a cabo operaciones más agresivas con mayor riesgo de exposición.
Los informes de contrainteligencia de Polonia muestran la escala de estas operaciones. La Agencia de Seguridad Interior abrió 69 investigaciones por espionaje en 2024 y 2025, la misma cifra que en todo el periodo de 1991 a 2023. Cuarenta y ocho comenzaron en 2025. Antes de la invasión, la media era de unos cinco al año. La agencia también informó de un alejamiento de reclutamientos puntuales de bajo coste hacia operaciones más profesionales que aprovechan redes de crimen organizado. Algunos agentes reciben formación en territorio ruso, y los extranjeros representan una gran proporción de los reclutados.
Esto amplía el rango de actores posibles. Una persona cerca de un objetivo puede ser un oficial entrenado, un intermediario criminal, un simpatizante ideológico o un recluta al que se asigna una sola tarea a través de un canal cifrado. El patrocinador y quien ejecuta el acto no tienen por qué compartir un motivo ni reunirse nunca.
Para los equipos de inteligencia de riesgos, esto significa que el evento por sí solo suele ser el punto de partida equivocado. La mejor pregunta es si el mismo tipo de objetivo, método, intermediario, calendario o narrativa aparece en otro lugar.
La ambigüedad amplifica el efecto
La atribución lleva tiempo. Los gobiernos necesitan pruebas forenses, informes de inteligencia, revisión legal y acuerdo sobre qué divulgarán. La información pública se mueve mucho más rápido, mezclada con especulación y falsedades deliberadas.
El incidente de Leipzig lo demuestra bien. El dron fue encontrado el 4 de agosto. Alemania señaló a Rusia el 1 de septiembre. La historia quedó abierta a la especulación durante cuatro semanas.
Esa brecha beneficia al atacante, porque las cuentas en línea pueden llenar el silencio con historias contradictorias. La atribución posterior rara vez recibe la atención de la primera afirmación dramática.
Lo ocurrido con la publicación suiza muestra la misma dinámica sin necesidad de un actor hostil. Una publicación gubernamental rutinaria, despojada de su historial, generó por sí sola una alarma significativa. Si un documento de planificación puede provocar eso, una campaña deliberada tiene el trabajo fácil.
El resultado es una asimetría persistente: los defensores deben alcanzar un estándar elevado antes de asignar la culpa, pero el atacante solo necesita crear duda.
El análisis OSINT puede ayudar a equilibrar la balanza documentando pruebas tempranas, comparando declaraciones oficiales, identificando métodos repetidos y mostrando cómo se propagan las narrativas.
Menos objetivos quedan fuera de alcance
Los objetivos que atraen atención claramente no se limitan a bases militares. Los ataques recientes, los presuntos actos de sabotaje y las advertencias oficiales han involucrado aeropuertos, ferrocarriles, puertos, sistemas eléctricos, comunicaciones, cables submarinos, proveedores de defensa, empresas logísticas y sitios tecnológicos.
Leipzig/Halle, objetivo del intento de ataque con dron a principios de este mes, es un hub de carga importante y una base de apoyo a Ucrania. Alberga la Strategic Airlift International Solution de la OTAN, que transporta equipamiento a grupos de combate a lo largo del flanco oriental. Conviene tener en cuenta que las mismas pistas sirven carga comercial y logística militar, y que las mismas vías ferroviarias transportan viajeros y suministros. Un fabricante privado puede situarse varios eslabones dentro de una cadena de suministro de defensa sin considerarse nunca un objetivo.
Esto amplía el área que los equipos de seguridad deben cubrir. También difumina la propiedad del riesgo. La policía, los servicios de inteligencia, las fuerzas armadas, los reguladores, las autoridades locales y las empresas privadas poseen cada uno una pieza.
Conclusiones
He identificado algunos principios clave surgidos de las últimas tres semanas.
- Fecha una declaración antes de reaccionar a ella. La publicación suiza fue el último paso de un proceso iniciado en junio de 2024, anunciada con una frase que el gobierno empleó por primera vez en diciembre de 2025. Rutte presionaba por un mayor gasto en defensa en una conferencia anual. Von der Leyen pronunciaba un discurso anual fijado con antelación. Antes de tratar cualquier advertencia oficial como información nueva, averigüe cuándo se redactó, qué proceso la produjo y quién estaba presente.
- Lea lo que los funcionarios descartan, no solo lo que advierten. Tusk formuló la advertencia más específica del mes y aun así informó al parlamento de que no había indicios de una invasión. Lituania dijo que el origen y el propósito del dron requerían más investigación, mientras dos funcionarios informaron de que probablemente transportaba explosivos. Esas matizaciones son las palabras más cuidadosamente redactadas de cualquier declaración gubernamental, pero también las primeras que se eliminan al citarla.
- Planifique en torno a la brecha de atribución. Leipzig transcurrió del 4 de agosto al 1 de septiembre antes de que Alemania señalara a Rusia. Brandeburgo aún no tiene atribución pública. Si sus umbrales de escalada requieren un actor identificado, ha incorporado un vacío de cuatro semanas en su respuesta. Decida ahora qué hace ante un evento de sabotaje confirmado y un perpetrador no identificado, porque ese es el caso habitual.
- Tenga en cuenta el peligro de la ambigüedad. Tusk dijo que el plan es calificar los ataques de accidentales, para debilitar la disposición de la OTAN a responder. Eso replantea cada incidente ambiguo. La pregunta pasa a ser quién se beneficia del retraso en la respuesta.
La pregunta merecía una respuesta
Alguien mencionó a su propio gobierno y a un chatbot de IA en la misma publicación y preguntó cómo, exactamente, se estaba deteriorando la situación de seguridad.
La mayor parte de la respuesta ya era pública. La publicación suiza reflejaba un largo proceso de planificación, pero apareció en medio de un grupo de incidentes y advertencias más incisivas. Esa combinación hizo que un lenguaje rutinario pareciera para algunos una alerta de guerra inminente.
Alguien siempre llenará el silencio que sigue a los ataques híbridos. La tarea difícil de los gobiernos que responden a estos incidentes es responder primero, y acertar.
Cuando no pueden eliminar esa brecha entre el incidente y la atribución, pueden reducirla indicando qué se sabe, qué se evalúa y qué permanece incierto.