Comprendre les récentes alertes sur la « détérioration de la situation de sécurité » en Europe
 Christopher Fitzgerald
Lorsqu'une publication gouvernementale suisse de routine est devenue virale, les internautes se sont tournés vers l'IA pour expliquer ce que les dirigeants européens savent et qu'ils ignorent. La majeure partie de la réponse était déjà publique — si l'on sait où chercher.
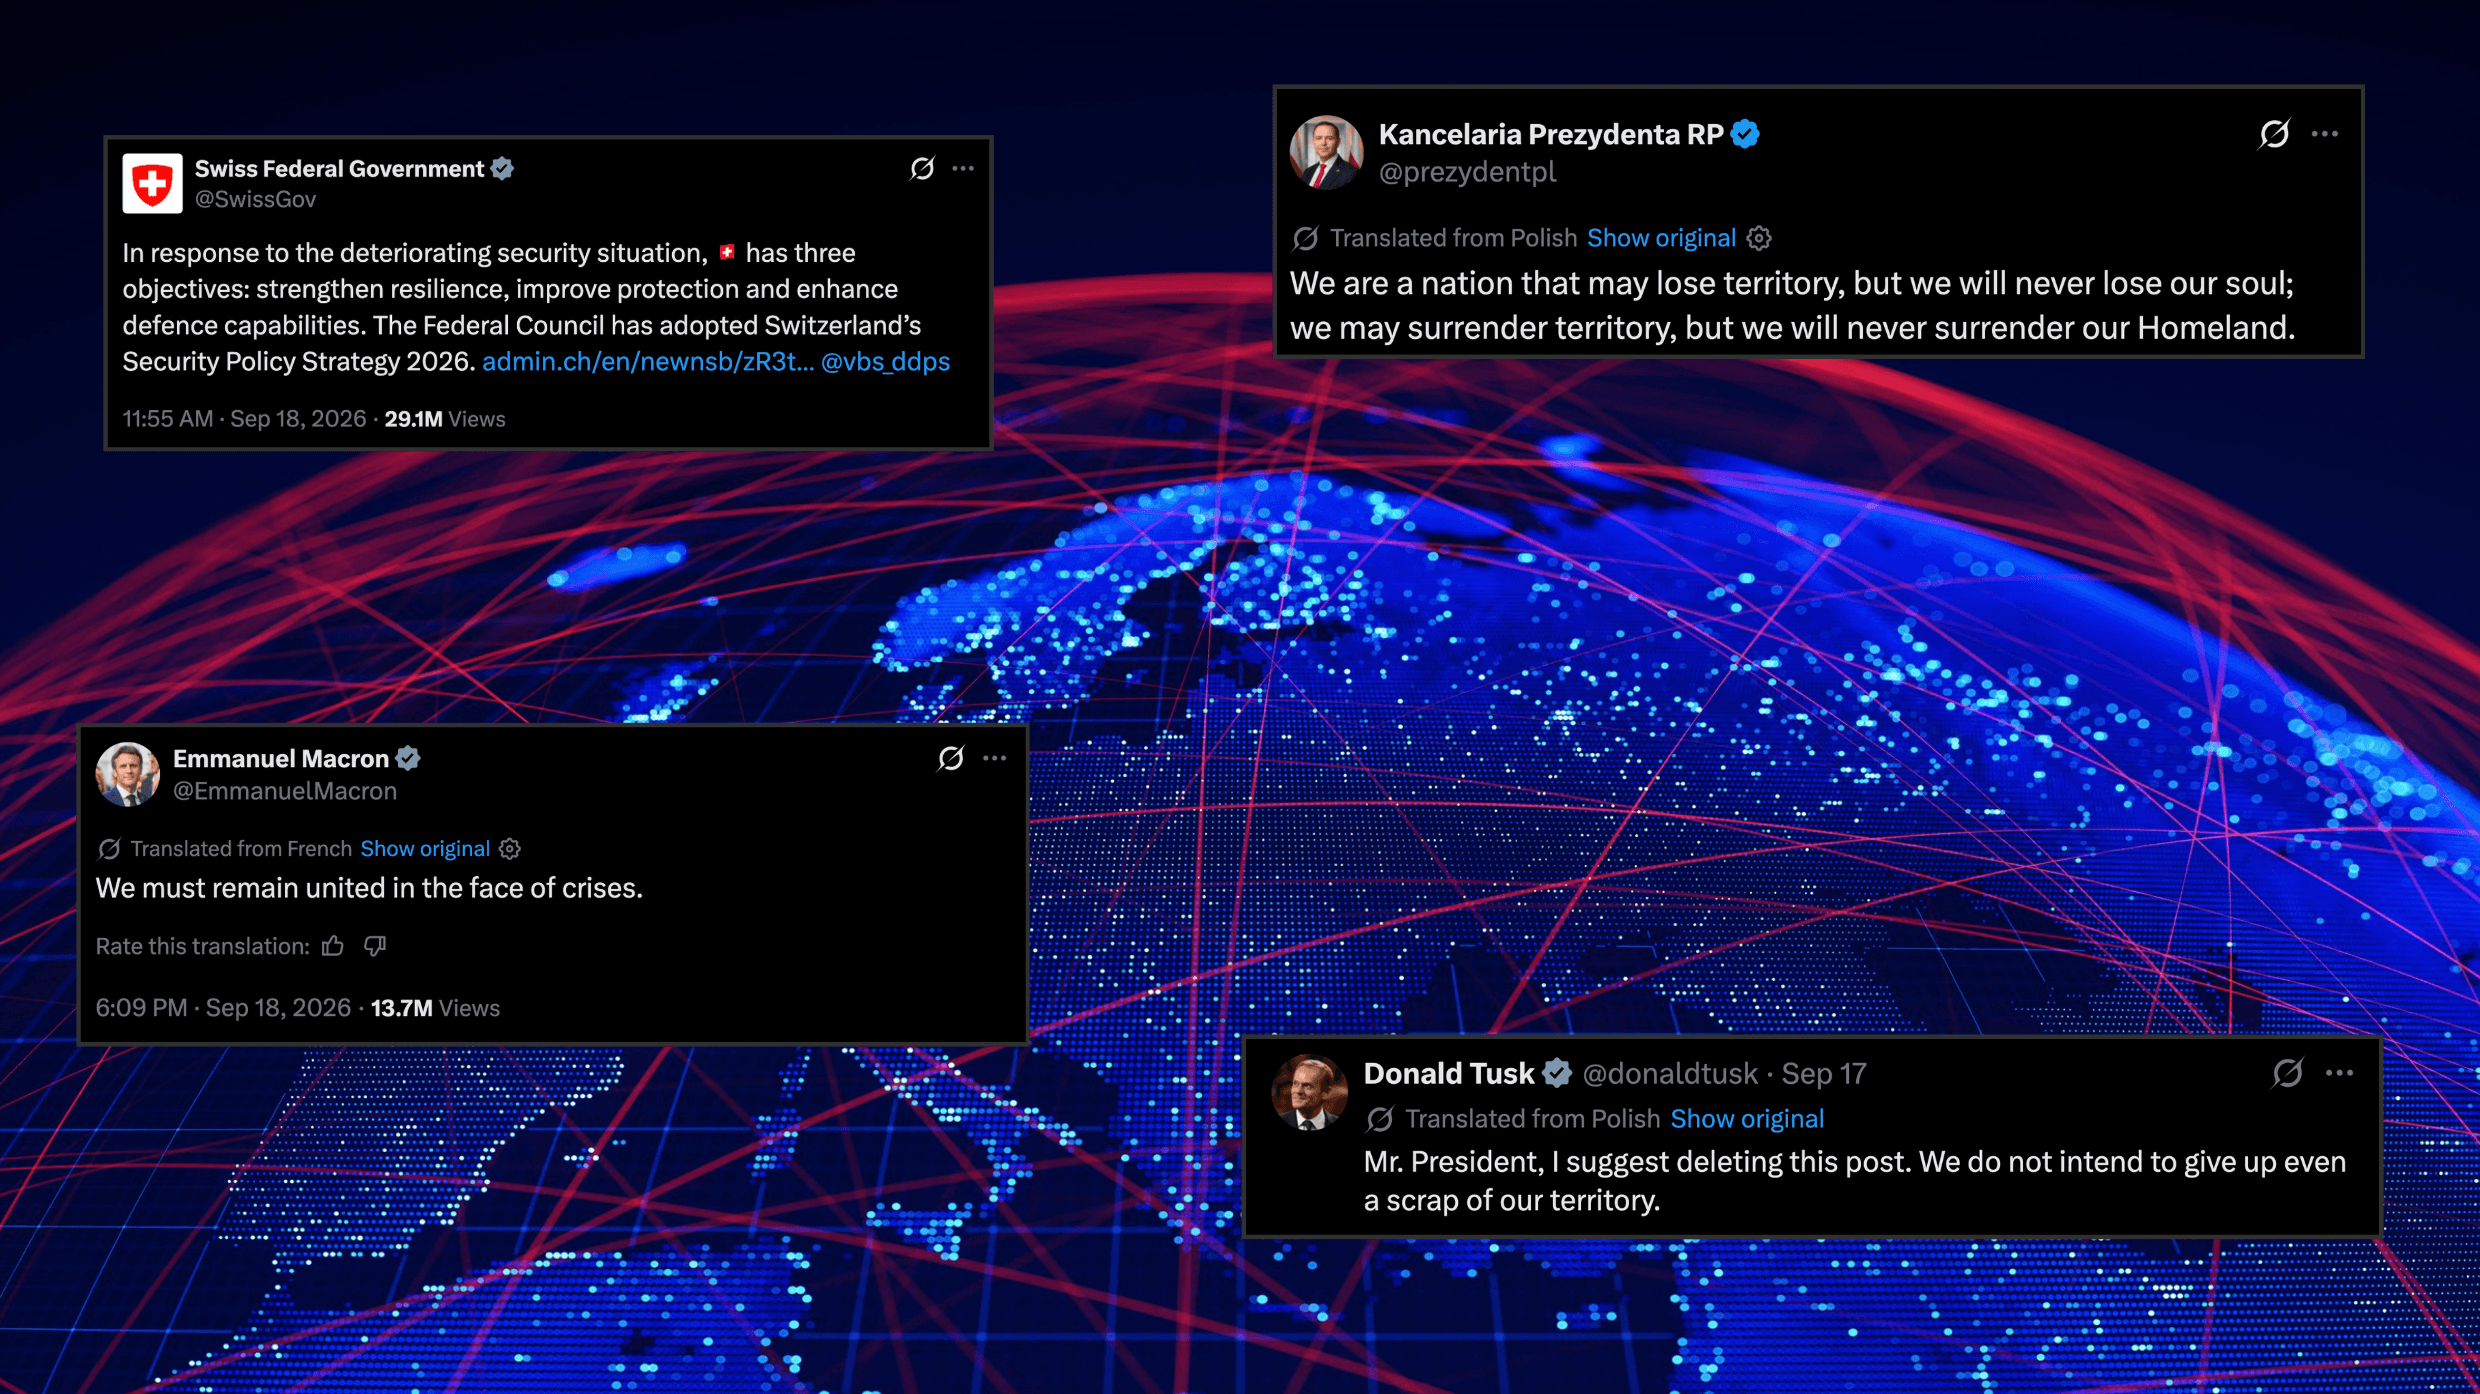
La semaine dernière, des utilisateurs sur X ont eu recours à des chatbots d'IA pour expliquer des mises en garde inquiétantes émanant de leurs propres gouvernements.
Le 18 septembre, le Conseil fédéral suisse a ouvert une publication avec les mots : « En réponse à la détérioration de la situation de sécurité. » Elle annonçait l'adoption de la Stratégie de politique de sécurité 2026 de la Suisse, mais malgré un contenu largement routinier, la publication est devenue virale, attirant plus de 29 millions de vues.
Une réponse dépassant le million de vues a mentionné le gouvernement suisse, le département de la défense et Grok, demandant en quoi consistait exactement la détérioration de la situation de sécurité suisse. Cette réponse, comme bien d'autres, montrait que les lecteurs ne parvenaient pas à identifier ce qui avait changé ou ce qui avait motivé la publication.
La stratégie elle-même n'est guère plus dramatique. Elle décrivait la situation de sécurité internationale comme de plus en plus instable et volatile, avec l'intensification des rivalités entre grandes puissances et l'affaiblissement de l'ordre international.
En l'espace d'une journée, elle circulait sous des titres évoquant une guerre mondiale. Des réponses affirmaient que l'ennemi était déjà aux portes. L'une disait que si la Suisse, de tous les pays, renforçait son armée, quelque chose allait se produire. Une autre demandait pourquoi les publications de tous les pays d'Europe parlaient soudain de préparatifs à la guerre. Une quatrième suggérait que les gouvernements européens dissimulaient délibérément des informations à leurs citoyens, pour éviter la panique.
Ensemble, ces réactions traduisent la même suspicion : les gouvernements européens savent quelque chose que leurs citoyens ignorent.
Cette suspicion se comprend en partie, car au cours de la semaine écoulée, cinq des voix de sécurité les plus éminentes d'Europe ont décrit le même environnement de menace général, dans des termes remarquablement similaires.
Le secrétaire général de l'OTAN, Mark Rutte, a déclaré que l'alliance faisait face à « l'environnement de sécurité le plus dangereux et le plus complexe depuis une génération ». Von der Leyen a affirmé que les incidents de la semaine n'étaient pas isolés, mais faisaient partie d'un schéma plus large d'agression russe testant la préparation et la détermination de l'Europe. Kaja Kallas, la cheffe de la diplomatie de l'UE, a présenté un plan en cinq points pour répondre à ces menaces. Macron a déclaré que la menace pesant sur les Européens, et la menace hybride russe en particulier, s'était intensifiée ces dernières semaines. Puis la Suisse.
Lues ensemble, ces déclarations peuvent ressembler à la preuve d'une mise en garde privée partagée. Replacées dans leur contexte, elles prennent une tout autre apparence.
Un langage similaire, des contextes différents
Tout d'abord, la Stratégie de politique de sécurité 2026 de la Suisse n'a pas été rédigée ce mois-ci. Le Conseil fédéral a décidé de l'élaborer en juin 2024. Il a ouvert la consultation le 12 décembre 2025, l'annonçant avec la formule « détérioration de la situation de sécurité » ce jour-là. La consultation s'est poursuivie jusqu'à fin mars 2026. Le 18 septembre, le Conseil fédéral a pris acte des résultats et approuvé le texte. La Suisse produit habituellement un document de ce type tous les quatre à dix ans, et le précédent remonte à 2021. Un rapport d'étape est prévu en 2028.
La mise en garde glaçante était donc la dernière étape d'un processus de deux ans, annoncée avec une formulation que le gouvernement utilisait déjà depuis neuf mois.
Les quatre autres intervenants relevaient de calendriers distincts.
Von der Leyen s'est exprimée le 16 septembre dans son discours sur l'état de l'Union européenne, un événement annuel. Rutte a pris la parole le même jour lors de la conférence annuelle de la Ditchley Foundation, et son message central portait sur l'argent : sans investissements supplémentaires, la défense collective ne serait pas crédible. Il s'adressait à un auditoire britannique après avoir rencontré le premier ministre du Royaume-Uni, saluant les engagements budgétaires britanniques et exhortant à les maintenir. Macron s'est exprimé le 18 septembre après avoir rencontré les leaders de partis et les candidats à l'élection présidentielle de 2027.
Chaque orateur avait également une politique à défendre. Les initiatives de Von der Leyen reflètent une poussée des responsables européens pour assumer davantage de responsabilités en matière de sécurité continentale, face aux doutes sur la dépendance vis-à-vis des États-Unis, et des analystes ont mis en garde contre le risque de duplication des structures de l'OTAN. Le plan de Kallas prévoit des sanctions, des restrictions de visa pour les citoyens russes et des outils d'IA contre la désinformation. Elle a également exprimé son inquiétude face à la progression de partis qui minimisent la menace russe.
Cela permet de comprendre pourquoi certaines déclarations se sont produites en même temps : la mi-septembre est la période où les institutions européennes prononcent leurs discours de référence. Les événements récents, cependant, ont donné aux mises en garde un ton plus incisif.
Incidents récents
Le 1er septembre, l'Allemagne a imputé à la Russie une tentative d'attaque à l'aéroport de Leipzig/Halle en août, au moyen d'un drone chargé d'explosifs, et a annoncé la fermeture d'un consulat russe. Le drone a été trouvé à proximité d'un avion ukrainien. Le ministre de l'Intérieur allemand a qualifié la présence d'un drone armé à l'intérieur d'un aéroport de nouveau scénario de menace. La Russie a rejeté les accusations, les qualifiant de « provocation fabriquée ».
Le même jour, le poste électrique de Turnow-Preilack en Brandebourg, l'un des nœuds haute tension les plus critiques de la région, a été touché. Des roquettes transportant du matériau conducteur ont été tirées sur des lignes à très haute tension. Les enquêteurs ont retrouvé au moins dix roquettes. Les autorités ont parlé de sabotage, mais personne n'a publiquement désigné de responsable.
Le 15 septembre, un avion de l'OTAN a abattu un drone au-dessus de la Lituanie, une première dans son espace aérien. Les autorités ont indiqué qu'une enquête complémentaire était nécessaire sur l'origine et l'objectif, bien que deux hauts responsables aient déclaré qu'il transportait probablement des explosifs. Il est très probablement entré depuis la Biélorussie, et l'engin explosif a été détecté et neutralisé. Le même jour, le Danemark a confirmé qu'une frégate russe avait tiré deux fusées éclairantes sur un hélicoptère militaire danois photographiant le navire en eaux internationales. Les fusées sont passées à quelques mètres de l'appareil. Deux jours plus tôt, un drone russe a frappé une voie ferrée près de la frontière ukraino-polonaise, peu après le passage de hauts responsables en visite.
Le 17 septembre, la mise en garde est devenue plus précise. Le premier ministre polonais Donald Tusk a déclaré au parlement que le renseignement indiquait que la Russie pourrait organiser des frappes de drones ou de missiles contre des pays européens soutenant l'Ukraine, dont la Pologne, puis les présenter comme des accidents. Il a ajouté que l'objectif serait d'affaiblir la volonté de l'OTAN de défendre l'État touché. Cela n'établissait pas qu'une attaque était imminente, mais identifiait un scénario précis pour lequel les gouvernements européens se préparaient : utiliser l'ambiguïté pour tester la réponse de l'alliance.
Cette formulation n'est pas nouvelle
La formulation elle-même ne devrait pas trop alarmer, car les dirigeants européens décrivent l'environnement de sécurité en termes générationnels depuis 2022. Kallas, alors première ministre estonienne, l'avait qualifié de situation la plus alarmante depuis trente ans en septembre 2022. Le service de renseignement suisse a déclaré en juillet 2025 que la situation se détériorait année après année.
Ce qui a changé, c'est que les gouvernements construisent désormais des institutions plus robustes autour de cette évaluation, plutôt que de se contenter de la décrire et de mobiliser les ressources existantes. Le protocole proposé par Von der Leyen vise les menaces qui ne relèvent pas clairement de l'agression armée, comme les cyberattaques, la coupure de câbles sous-marins et les attaques contre les infrastructures critiques. La stratégie suisse comporte 10 objectifs et 46 mesures. Macron a ordonné un plan national de protection des infrastructures.
Pourquoi les incidents isolés induisent en erreur
Des incidents comme un câble endommagé, l'observation d'un drone à l'aéroport, un incendie d'entrepôt, une cyberattaque ou une fausse allégation en ligne peuvent sembler sans lien lorsqu'ils sont examinés par différentes agences dans différents pays. Ils varient également considérablement en gravité et en solidité probatoire.
Cette vision fragmentée pose un problème aux analystes en renseignement. Les campagnes hybrides fonctionnent par accumulation — chaque acte peut être peu coûteux, limité, dénié ou facile à écarter. Ensemble, des actes répétés peuvent accroître les coûts de sécurité, tester les délais de réponse, exposer les points faibles et s'avèrent relativement efficaces pour éroder la confiance dans les institutions publiques.
L'Associated Press a recensé environ 200 incidents de sabotage et d'activités malveillantes en Europe imputés à la Russie par des responsables occidentaux depuis l'invasion de l'Ukraine. Un rapport du Congressional Research Service daté d'août 2026 a constaté que ces attaques augmentaient en nombre et en gravité, et a noté que les services russes mènent des opérations plus agressives comportant un risque d'exposition plus élevé.
Les rapports de contre-espionnage polonais illustrent l'ampleur de ces opérations. L'Agence de sécurité intérieure a ouvert 69 enquêtes pour espionnage en 2024 et 2025, soit autant que sur l'ensemble de la période 1991-2023. Quarante-huit ont été ouvertes en 2025. Avant l'invasion, la moyenne était d'environ cinq par an. L'agence a également signalé un recul des recrutements ponctuels à faible coût au profit d'opérations plus professionnelles s'appuyant sur des réseaux criminels organisés. Certains agents sont formés sur le territoire russe, et les étrangers représentent une part importante des recrues.
Cela élargit la gamme d'acteurs possibles. Une personne à proximité d'une cible peut être un officier formé, un intermédiaire criminel, un partisan idéologique ou un recrue chargé d'une seule mission via un canal chiffré. Le commanditaire et l'auteur de l'acte n'ont pas nécessairement le même mobile et peuvent ne jamais se rencontrer.
Pour les équipes de renseignement sur les menaces, cela signifie que l'événement seul est souvent le mauvais point de départ. La meilleure question est de savoir si le même type de cible, la même méthode, le même intermédiaire, le même calendrier ou le même récit apparaît ailleurs.
L'ambiguïté amplifie l'effet
L'attribution prend du temps. Les gouvernements ont besoin de preuves forensiques, de renseignements, d'un examen juridique et d'un accord sur ce qu'ils divulgueront. L'information publique circule beaucoup plus vite, mêlée à la spéculation et aux fausses informations délibérées.
L'incident de Leipzig l'illustre bien. Le drone a été trouvé le 4 août. L'Allemagne a désigné la Russie le 1er septembre. L'affaire est restée ouverte à toute forme de spéculation pendant quatre semaines.
Ce délai profite à l'attaquant, car des comptes en ligne peuvent combler le silence avec des récits contradictoires. L'attribution ultérieure reçoit rarement l'attention de la première affirmation spectaculaire.
Ce qui s'est produit avec la publication suisse montre la même dynamique sans qu'il soit nécessaire d'un acteur hostile. Une publication gouvernementale de routine, dépouillée de son historique, a généré de son propre chef une alarme significative. Si un document de planification peut provoquer cela à lui seul, une campagne délibérée a la tâche facile.
Il en résulte une asymétrie persistante : les défenseurs doivent atteindre un niveau de preuve élevé avant d'assigner la responsabilité, tandis que l'attaquant n'a besoin que de semer le doute.
L'analyse OSINT peut aider à rééquilibrer la situation en documentant les preuves précoces, en comparant les déclarations officielles, en identifiant les méthodes répétées et en montrant comment les récits se propagent.
Moins de cibles sont désormais hors limites
Les cibles qui retiennent l'attention ne se limitent clairement pas aux bases militaires. Les attaques récentes, les sabotages présumés et les mises en garde officielles ont visé des aéroports, des voies ferrées, des ports, des systèmes électriques, des communications, des câbles sous-marins, des fournisseurs de défense, des entreprises logistiques et des sites technologiques.
Leipzig/Halle, cible de la tentative d'attaque par drone début septembre, est un hub fret majeur et une base de soutien à l'Ukraine. Il accueille la Strategic Airlift International Solution de l'OTAN, qui achemine l'équipement vers les groupes de combat le long du flanc oriental. Il convient de garder à l'esprit que les mêmes pistes servent le fret commercial et la logistique militaire, et que les mêmes voies ferrées transportent des navetteurs et des approvisionnements. Un fabricant privé peut se situer à plusieurs maillons à l'intérieur d'une chaîne d'approvisionnement de défense sans jamais se considérer comme une cible.
Cela élargit le périmètre que les équipes de sécurité doivent couvrir. Cela brouille également la propriété du risque. La police, les services de renseignement, les forces armées, les régulateurs, les autorités locales et les entreprises privées ne détiennent chacun qu'une partie du tableau.
Enseignements
J'ai identifié quelques principes clés issus des trois dernières semaines.
- Datez une déclaration avant d'y réagir. La publication suisse était la dernière étape d'un processus lancé en juin 2024, annoncée avec une formule que le gouvernement avait employée pour la première fois en décembre 2025. Rutte plaidait pour une hausse des dépenses de défense lors d'une conférence annuelle. Von der Leyen prononçait un discours annuel fixé à l'avance. Avant de traiter toute mise en garde officielle comme une information nouvelle, déterminez quand elle a été rédigée, quel processus l'a produite et qui était présent.
- Lisez ce que les responsables excluent, pas seulement ce dont ils mettent en garde. Tusk a formulé la mise en garde la plus précise du mois et a néanmoins déclaré au parlement qu'il n'y avait rien à suggérer une invasion. La Lituanie a indiqué que l'origine et l'objectif du drone nécessitaient une enquête complémentaire, tandis que deux responsables ont fait état d'un chargement explosif probable. Ces nuances sont les mots les plus soigneusement rédigés de toute déclaration gouvernementale, mais aussi les premiers supprimés lors de la citation.
- Planifiez autour du délai d'attribution. À Leipzig, quatre semaines se sont écoulées entre le 4 août et le 1er septembre avant que l'Allemagne ne désigne la Russie. En Brandebourg, il n'existe toujours aucune attribution publique. Si vos seuils d'escalade exigent un acteur identifié, vous avez intégré un trou de quatre semaines dans votre réponse. Décidez dès maintenant ce que vous faites face à un événement de sabotage confirmé et un auteur non identifié, car c'est le cas le plus fréquent.
- Tenez compte du danger de l'ambiguïté. Tusk a déclaré que le plan consiste à qualifier les frappes d'accidentelles, afin d'affaiblir la volonté de l'OTAN de réagir. Cela redéfinit chaque incident ambigu. La question devient : qui profite du délai avant de répondre ?
La question méritait une réponse
Quelqu'un a mentionné son propre gouvernement et un chatbot d'IA dans la même publication et a demandé comment, exactement, la situation de sécurité se détériorait.
La majeure partie de la réponse était déjà publique. La publication suisse reflétait un long processus de planification, mais elle est apparue au milieu d'un groupe d'incidents et de mises en garde plus incisives. Cette combinaison a fait paraître un langage routinier, pour certains, comme une alerte de guerre imminente.
Quelqu'un comblera toujours le silence qui suit les attaques hybrides. La tâche difficile des gouvernements qui répondent à ces incidents est de répondre en premier, et d'avoir raison.
Lorsqu'ils ne peuvent supprimer ce délai entre l'incident et l'attribution, ils peuvent le réduire en indiquant ce qui est connu, ce qui est évalué et ce qui reste incertain.