यूरोप में 'बिगड़ती सुरक्षा स्थिति' पर हाल की चेतावनी के अर्थ समझना
 Christopher Fitzgerald
जब स्विट्ज़रलैंड की एक सामान्य सरकारी पोस्ट वायरल हुई, तो उपयोगकर्ताओं ने AI से यह समझाने को कहा कि यूरोप के नेताओं को क्या पता है जो उन्हें नहीं। ज़्यादातर जवाब पहले से सार्वजनिक था — बशर्ते आप जानते हों कि कहाँ देखना है।
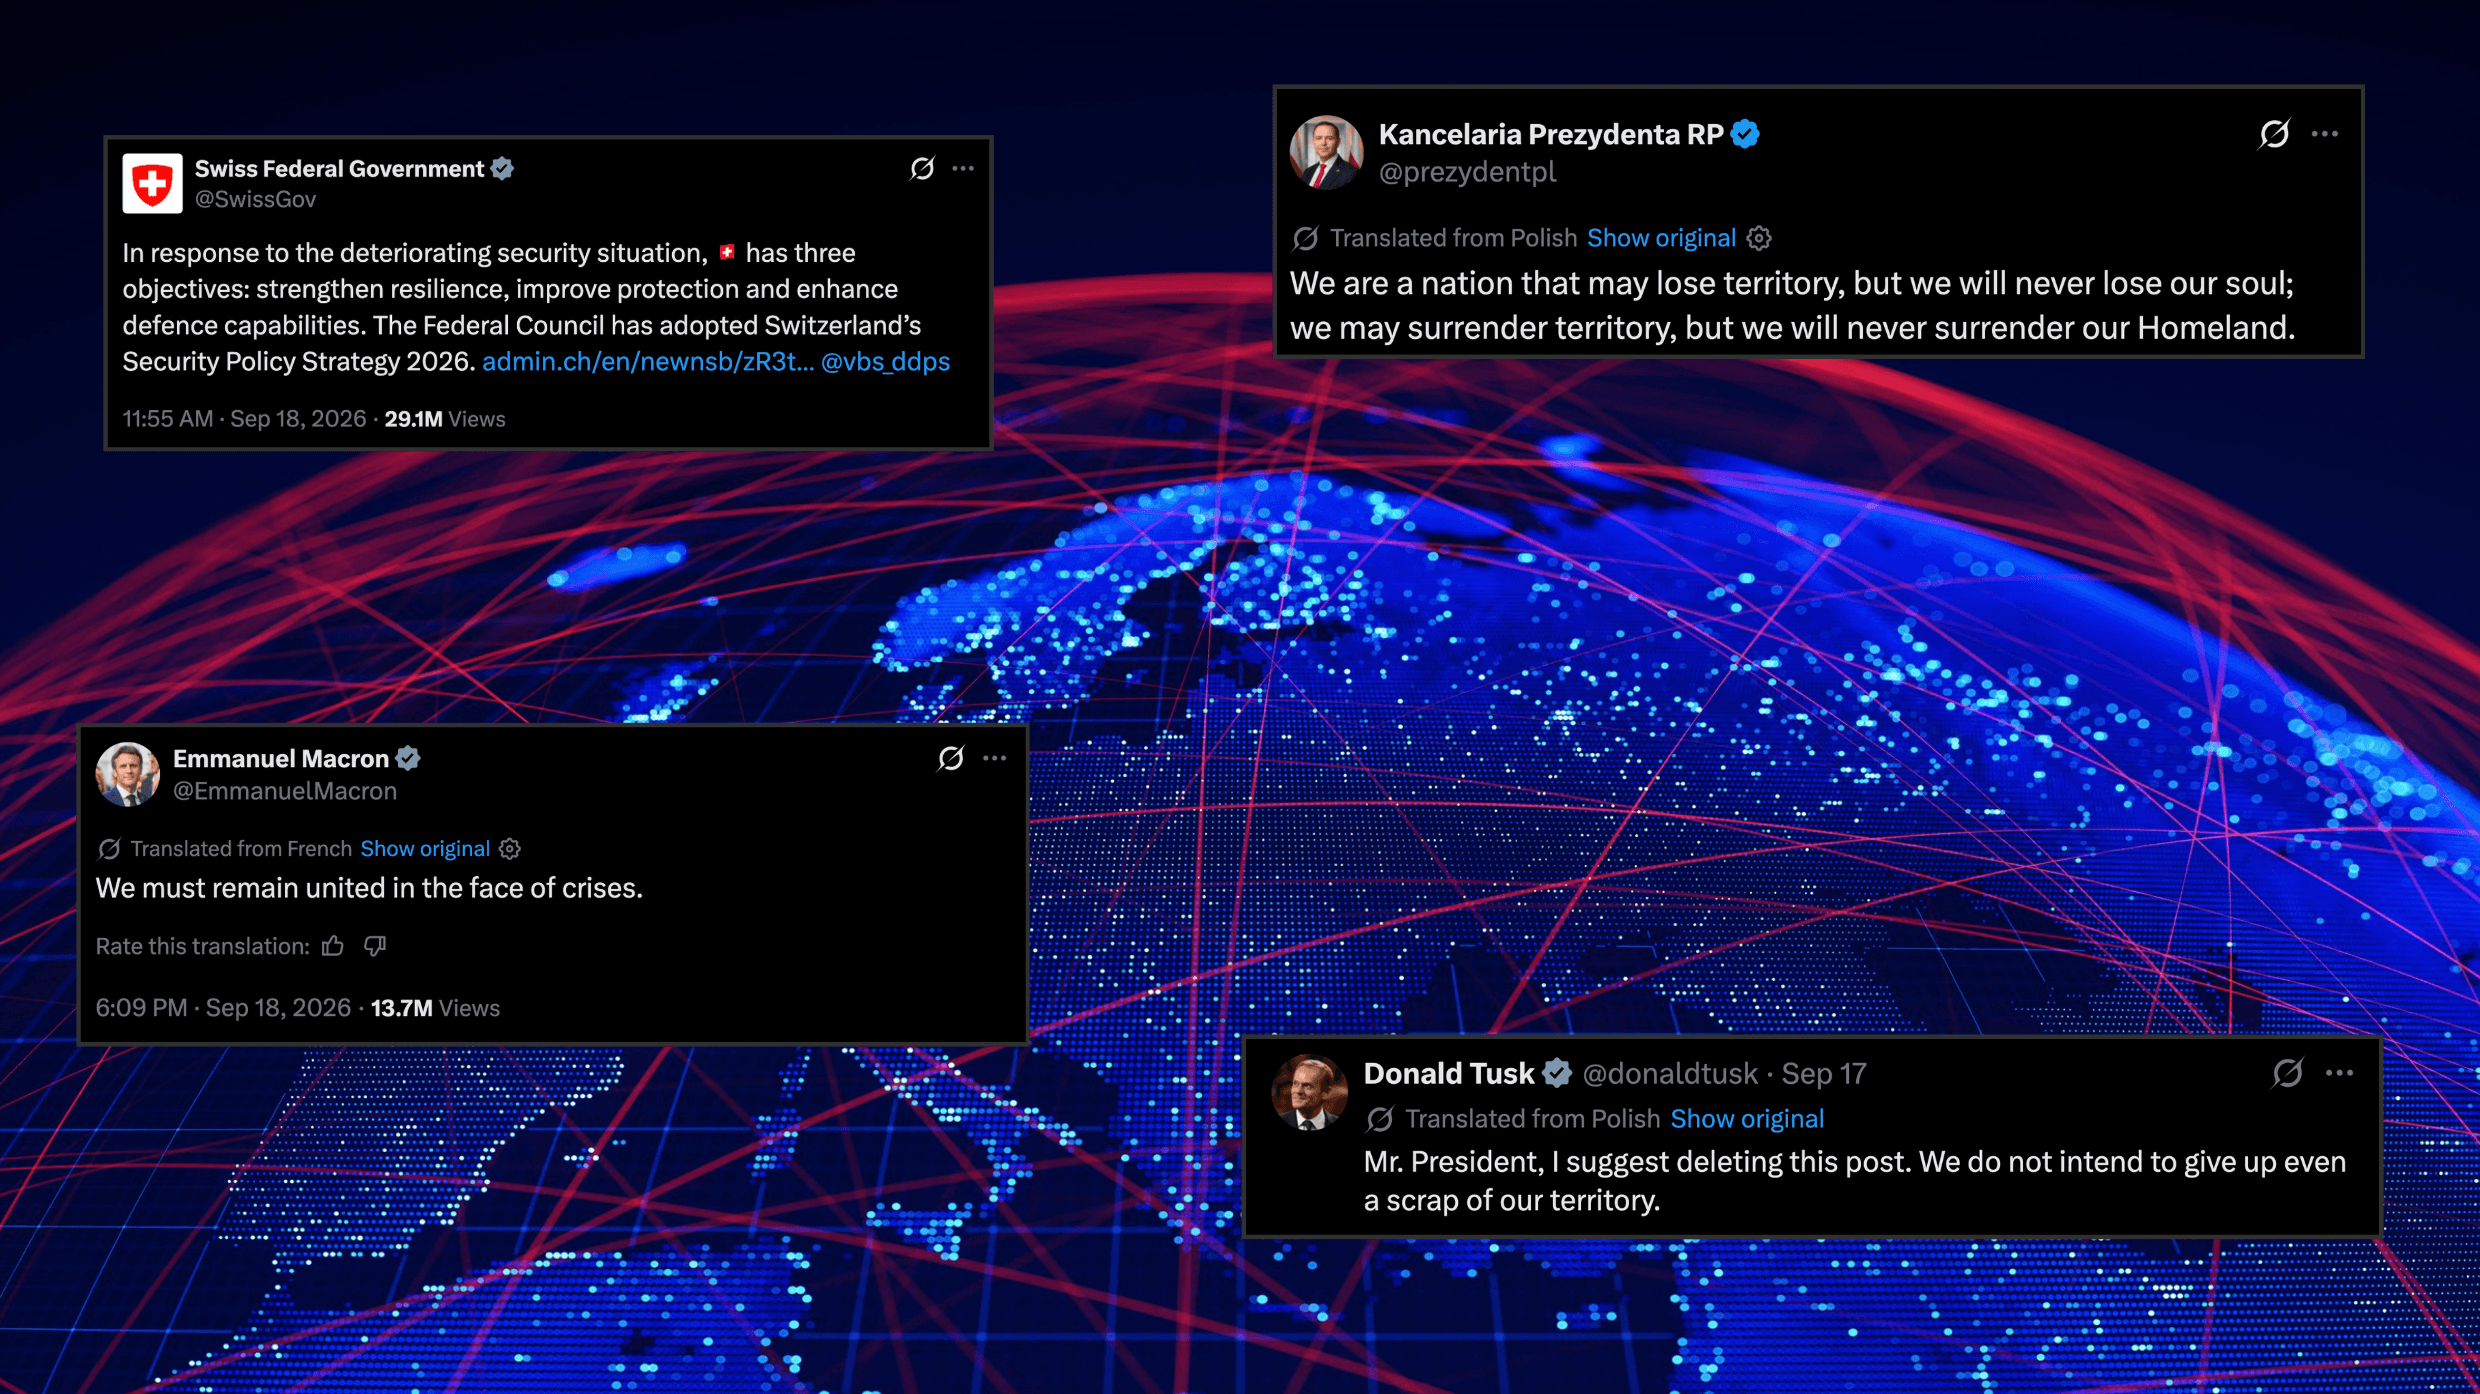
पिछले सप्ताह X पर उपयोगकर्ताओं ने अपनी ही सरकारों की भयावह चेतावनियों को समझाने के लिए AI चैटबॉट का सहारा लिया।
18 सितंबर को स्विट्ज़रलैंड की Federal Council ने अपनी पोस्ट इन शब्दों से शुरू की: "बिगड़ती सुरक्षा स्थिति के जवाब में।" इसने स्विट्ज़रलैंड की 2026 Security Policy Strategy को अपनाने की घोषणा की, लेकिन अपनी अधिकतर सामान्य सामग्री के बावजूद पोस्ट वायरल हो गई और 29 मिलियन से अधिक व्यूज़ आए।
एक उत्तर, जिसे एक मिलियन से अधिक व्यूज़ मिले, में स्विस सरकार, रक्षा विभाग और Grok को टैग करके पूछा गया कि स्विस सुरक्षा स्थिति ठीक-ठाक कैसे बिगड़ रही है। यह और कई अन्य उत्तरों से साफ़ था कि पाठक यह नहीं बता पा रहे थे कि क्या बदला है या इस पोस्ट को किस चीज़ ने प्रेरित किया।
रणनीति खुद भी ज़्यादा नाटकीय नहीं है। इसने अंतरराष्ट्रीय सुरक्षा स्थिति को तेज़ी से अस्थिर और अनिश्चित बताया, महाशक्तियों के बीच प्रतिद्वंद्विता तेज़ हो रही है और अंतरराष्ट्रीय व्यवस्था कमज़ोर हो रही है।
एक दिन के भीतर यह विश्व युद्ध की सुर्खियों में चलने लगा। उत्तरों में दावा किया गया कि दुश्मन पहले से ही दरवाज़े के अंदर है। एक उत्तर में लिखा था कि अगर स्विट्ज़रलैंड जैसी जगह अपनी सेना को मज़बूत कर रही है, तो कुछ बड़ा होने वाला है। एक और ने पूछा कि यूरोप के हर देश की पोस्ट अचानक युद्ध की तैयारियों की बात क्यों कर रही हैं। चौथे ने सुझाव दिया कि यूरोपीय सरकारें जानबूझकर अपने नागरिकों से जानकारी छिपा रही हैं, ताकि घबराहट न फैले।
साथ मिलकर, ये उत्तर एक ही संदेह को दर्शाते हैं: यूरोप की सरकारों को कुछ पता है जो उनके नागरिकों को नहीं।
यह संदेह कुछ हद तक समझ में आता है, क्योंकि पिछले सप्ताह यूरोप के पाँच सबसे वरिष्ठ सुरक्षा आवाज़ों ने एक ही व्यापक खतरे के माहौल का, लगभग एक जैसे शब्दों में, वर्णन किया।
NATO के Secretary General Mark Rutte ने कहा कि गठबंधन "एक पीढ़ी में सबसे खतरनाक और जटिल सुरक्षा माहौल" का सामना कर रहा है। Von der Leyen ने कहा कि उस सप्ताह की घटनाएँ अलग-थलग नहीं थीं, बल्कि रूसी आक्रामकता की एक व्यापक पैटर्न का हिस्सा थीं जो यूरोप की तैयारी और संकल्प की परीक्षा ले रही है। EU की विदेश नीति प्रमुख Kaja Kallas ने इन खतरों का जवाब देने के लिए पाँच-बिंदु वाली योजना रखी। Macron ने कहा कि यूरोपियों के सामने खतरा, और विशेष रूप से रूसी hybrid खतरा, हाल के हफ़्तों में तेज़ हो गया है। फिर स्विट्ज़रलैंड।
एक साथ पढ़े जाने पर, ये बयान एक साझा निजी चेतावनी के सबूत जैसे लग सकते हैं। संदर्भ में रखने पर, वे अलग दिखते हैं।
समान भाषा, अलग संदर्भ
सबसे पहले, स्विट्ज़रलैंड की 2026 Security Policy Strategy इस महीने नहीं लिखी गई थी। Federal Council ने इसे विकसित करने का निर्णय जून 2024 में लिया। इसने 12 दिसंबर 2025 को परामर्श खोला, उसी दिन "बिगड़ती सुरक्षा स्थिति" वाले वाक्यांश के साथ घोषणा की। परामर्श मार्च 2026 के अंत तक चला। 18 सितंबर को Federal Council ने परिणामों पर ध्यान दिया और पाठ को मंज़ूरी दी। स्विट्ज़रलैंड आमतौर पर हर चार से दस साल में ऐसा दस्तावेज़ तैयार करता है, और पिछला 2021 में आया था। 2028 में प्रगति रिपोर्ट देनी है।
तो यह ठंडी चेतावनी दो साल की प्रक्रिया का अंतिम चरण थी, उसी शब्दावली के साथ जिसका सरकार ने नौ महीने पहले ही इस्तेमाल किया था।
बाकी चार के अलग-अलग समय-सीमाएँ थीं।
Von der Leyen ने 16 सितंबर को State of the European Union भाषण में बोला, जो एक वार्षिक कार्यक्रम है। Rutte ने उसी दिन Ditchley Foundation के Annual Lecture में बोला, और उनका मुख्य संदेश पैसे के बारे में था: अधिक निवेश के बिना, सामूहिक रक्षा विश्वसनीय नहीं रहेगी। वह UK के प्रधानमंत्री से मिलने के बाद ब्रिटिश दर्शकों को संबोधित कर रहे थे, ब्रिटेन की खर्च की प्रतिबद्धताओं की सराहना कर रहे थे और उन्हें जारी रखने पर ज़ोर दे रहे थे। Macron ने 18 सितंबर को 2027 के राष्ट्रपति चुनाव के लिए पार्टी नेताओं और उम्मीदवारों से मिलने के बाद बोला।
हर वक्ता के पास बेचने के लिए कोई नीति भी थी। Von der Leyen की पहलें United States पर निर्भर रहने के बारे में संदेह के बीच महाद्वीप की सुरक्षा की अधिक ज़िम्मेदारी लेने की यूरोपीय अधिकारियों की कोशिश को दर्शाती हैं, और विश्लेषकों ने चेतावनी दी कि प्रस्ताव NATO संरचनाओं की नकल कर सकते हैं। Kallas की योजना में प्रतिबंध, रूसी नागरिकों के लिए वीज़ा सीमाएँ और disinformation के खिलाफ AI उपकरण शामिल हैं। उन्होंने यह चिंता भी ज़ाहिर की है कि रूसी खतरे को कम आँकने वाली पार्टियाँ ताक़त पा रही हैं।
यह समझने में मदद करता है कि कुछ बयान एक साथ क्यों आए; सितंबर का मध्य यूरोपीय संस्थानों के set-piece भाषणों का समय है। हालिया घटनाओं ने, हालाँकि, चेतावनियों को और तेज़ स्वर दिया।
हाल की घटनाएँ
1 सितंबर को जर्मनी ने Leipzig/Halle Airport पर अगस्त में विस्फोटक लaden drone से हुए हमले के लिए रूस को ज़िम्मेदार ठहराया, और एक रूसी consulate बंद करने की घोषणा की। drone एक यूक्रेनी विमान के पास मिला। जर्मनी के interior minister ने हथियारबंद drone का हवाई अड्डे के अंदर होना एक नया threat scenario बताया। रूस ने आरोपों को "fabricated provocation" कहकर खारिज कर दिया।
उसी दिन Brandenburg में Turnow-Preilack substation, जो क्षेत्र के सबसे महत्वपूर्ण high-voltage nodes में से एक है, पर हमला हुआ। conductive material लaden rockets extra-high-voltage lines में दागे गए। जांचकर्ताओं ने कम से कम दस rockets पाए। अधिकारियों ने इसे sabotage कहा, लेकिन किसी ने सार्वजनिक रूप से ज़िम्मेदारी तय नहीं की।
15 सितंबर को NATO के एक jet ने Lithuania के ऊपर एक drone को मार गिराया — यह उसके हवाई क्षेत्र में पहली बार हुआ। अधिकारियों ने कहा कि उत्पत्ति और उद्देश्य पर और जांच की ज़रूरत है, हालाँकि दो वरिष्ठ अधिकारियों ने कहा कि इसमें विस्फोटक होने की संभावना थी। यह सबसे अधिक संभावना Belarus से आया, और explosive device का पता लगाकर निष्क्रिय कर दिया गया। उसी दिन Denmark ने पुष्टि की कि एक रूसी frigate ने international waters में उस vessel की तस्वीरें ले रहे Danish military helicopter पर दो flares दागे। flares विमान से कुछ मीटर की दूरी पर गिरे। दो दिन पहले, एक रूसी drone ने Ukraine-Poland सीमा के पास एक railway line पर प्रहार किया, जल्द ही वरिष्ठ visiting officials के गुज़रने के बाद।
17 सितंबर को चेतावनी और विशिष्ट हो गई। Polish Prime Minister Donald Tusk ने संसद को बताया कि intelligence से संकेत मिलता है कि Russia Ukraine का समर्थन करने वाले यूरोपीय देशों, जिनमें Poland भी शामिल है, पर drone या missile strikes कर सकता है, और फिर उन्हें accidents बता सकता है। उन्होंने कहा कि उद्देश्य प्रभावित राज्य की रक्षा के लिए NATO की इच्छाशक्ति कमज़ोर करना होगा। इससे यह स्थापित नहीं हुआ कि हमला तत्काल है, लेकिन एक विशिष्ट scenario पहचाना गया जिसके लिए यूरोपीय सरकारें तैयारी कर रही हैं: alliance की प्रतिक्रिया कैसे होती है, यह जाँचने के लिए अस्पष्टता का इस्तेमाल।
यह शब्दावली नई नहीं है
इस शब्दावली से ज़्यादा चिंता की ज़रूरत नहीं, क्योंकि 2022 से यूरोप के नेताओं ने सुरक्षा माहौल का वर्णन generational शब्दों में किया है। Kallas, तब Estonia की prime minister, ने सितंबर 2022 में इसे तीस सालों में सबसे चिंताजनक स्थिति कहा था। स्विट्ज़रलैंड की intelligence service ने जुलाई 2025 में कहा कि स्थिति साल-दर-साल बिगड़ रही है।
जो बदला है, वह यह है कि सरकारें अब केवल इसका वर्णन करने और मौजूदा संसाधन तैनात करने के बजाय, इस assessment के आसपास मज़बूत संस्थाएँ बना रही हैं। Von der Leyen का प्रस्तावित protocol उन खतरों के लिए है जो स्पष्ट रूप से सशस्त्र aggression नहीं हैं, जैसे cyberattacks, कटे हुए undersea cables और critical infrastructure पर हमले। स्विट्ज़रलैंड की रणनीति में 10 objectives और 46 measures हैं। Macron ने national infrastructure protection plan का आदेश दिया।
अलग-अलग घटनाएँ क्यों भ्रमित करती हैं
एक क्षतिग्रस्त cable, हवाई अड्डे पर drone की sighting, warehouse fire, cyberattack और ऑनलाइन false claim जैसी घटनाएँ अलग-अलग देशों में अलग-अलग agencies द्वारा देखे जाने पर असंबंधित लग सकती हैं। इनकी गंभीरता और साक्ष्य की मज़बूती में भी बड़ा अंतर होता है।
यह fragmented view intelligence analysts के लिए समस्या पैदा करता है। Hybrid campaigns accumulation के ज़रिए काम करती हैं — हर कार्य सस्ता, सीमित, deny करने योग्य या आसानी से dismiss किया जा सकने वाला हो सकता है। साथ मिलकर, बार-बार होने वाले कार्य security costs बढ़ा सकते हैं, response times की परीक्षा ले सकते हैं, कमज़ोर बिंदु उजागर कर सकते हैं, और सार्वजनिक संस्थानों पर भरोसा घटाने में अपेक्षाकृत प्रभावी होते हैं।
Associated Press ने Ukraine पर invasion के बाद से यूरोप भर में Western officials द्वारा Russia पर दोष मढ़े लगभग 200 sabotage और malign activity incidents को ट्रैक किया है। अगस्त 2026 की Congressional Research Service रिपोर्ट में पाया गया कि ये हमले संख्या और गंभीरता दोनों में बढ़ रहे हैं, और Russian services अधिक aggressive operations चला रही हैं जिनमें expose होने का जोखिम अधिक है।
Poland की counterintelligence reporting इन operations के पैमाने को दिखाती है। Internal Security Agency ने 2024 और 2025 में 69 espionage investigations खोलीं — 1991 से 2023 की पूरी अवधि जितनी। इनमें से 48, 2025 में शुरू हुईं। invasion से पहले औसत लगभग पाँच प्रति वर्ष था। agency ने low-cost, one-time recruits से professional operations की ओर shift की भी रिपोर्ट की, जो organised crime networks का इस्तेमाल करती हैं। कुछ agents को Russian territory पर प्रशिक्षित किया जा रहा है, और recruited लोगों में foreigners की बड़ी हिस्सेदारी है।
यह संभावित actors की श्रृंखला बढ़ाता है। target के पास का व्यक्ति trained officer, criminal intermediary, ideological supporter या encrypted channel के ज़रिए एक कार्य दिया गया recruit हो सकता है। sponsor और कार्य करने वाले व्यक्ति को motive साझा करने या कभी मिलने की ज़रूरत नहीं।
Intelligence teams के लिए, इसका मतलब है कि केवल घटना अक्सर गलत शुरुआती बिंदु होती है। बेहतर सवाल यह है कि क्या वही target type, method, intermediary, timing या narrative कहीं और दिखाई देता है।
अस्पष्टता प्रभाव को बढ़ाती है
Attribution में समय लगता है। सरकारों को forensic evidence, intelligence reporting, legal review और यह तय करना होता है कि क्या disclose करना है। सार्वजनिक जानकारी speculation और जानबूझकर फैलाए गए falsehoods के साथ कहीं तेज़ चलती है।
Leipzig की घटना इसे अच्छी तरह दिखाती है। drone 4 अगस्त को मिला। जर्मनी ने 1 सितंबर को Russia का नाम लिया। चार हफ़्तों तक कहानी speculation के लिए खुली रही।
यह gap attacker के पक्ष में काम करता है, क्योंकि online accounts चुप्पी को competing stories से भर सकते हैं। बाद की attribution को शायद ही पहले के dramatic claim जितना ध्यान मिलता है।
Swiss post के साथ जो हुआ, वही dynamic बिना किसी hostile actor के दिखाता है। एक सामान्य सरकारी पोस्ट, अपने इतिहास से छीनकर, अपनी महत्वपूर्ण चिंता पैदा कर गई। अगर एक planning document अकेले यह कर सकता है, तो deliberate campaign का काम आसान है।
परिणाम एक लगातार asymmetry है जहाँ defenders को दोष लगाने से पहले उच्च मानक पूरा करना होता है, लेकिन attacker को केवल doubt पैदा करना होता है।
OSINT analysis early evidence दस्तावेज़ करके, official statements की तुलना करके, दोहराए गए methods की पहचान करके और narratives कैसे फैलते हैं यह दिखाकर balance झुका सकती है।
अब कम चीज़ें सीमित हैं
ध्यान आकर्षित करने वाले targets स्पष्ट रूप से military bases तक सीमित नहीं हैं। हाल के हमले, संदिग्ध sabotage और official warnings में airports, railways, ports, power systems, communications, undersea cables, defence suppliers, logistics firms और technology sites शामिल रहे हैं।
Leipzig/Halle, इस महीने की शुरुआत में drone हमले का target, एक major freight hub है और Ukraine के समर्थन का base है। यह NATO की Strategic Airlift International Solution की मेज़बानी करता है, जो eastern flank पर battle groups को equipment पहुँचाती है। यह विचार करने लायक है कि वही runways commercial cargo और military logistics दोनों की सेवा करती हैं, और वही railways commuters और supplies दोनों ले जाती हैं। एक private manufacturer defence supply chain के कई कदम अंदर बैठ सकता है बिना खुद को target समझे।
यह security teams को कवर करने वाले क्षेत्र का विस्तार करता है। यह risk की ownership को भी धुंधला करता है। Police, intelligence services, armed forces, regulators, local authorities और private firms — हर एक के पास एक टुकड़ा है।
मुख्य बातें
मैंने पिछले तीन हफ़्तों से निकले कुछ प्रमुख सिद्धांतों की पहचान की है।
- किसी बयान पर प्रतिक्रिया करने से पहले उसकी तारीख देखें। Swiss post एक प्रक्रिया का अंतिम चरण थी जो जून 2024 में शुरू हुई, उस वाक्यांश के साथ घोषित जिसका सरकार ने पहली बार दिसंबर 2025 में इस्तेमाल किया। Rutte एक वार्षिक lecture में उच्च defence spending के लिए दबाव डाल रहे थे। Von der Leyen एक निश्चित वार्षिक address दे रही थीं। किसी official warning को नई जानकारी मानने से पहले पता करें कि वह कब लिखा गया, किस प्रक्रिया ने उसे बनाया और कमरे में कौन था।
- Officials जो चेतावनी देते हैं उसके साथ-साथ जो वे rule out करते हैं, वह भी पढ़ें। Tusk ने महीने की सबसे विशिष्ट चेतावनी दी और फिर भी संसद को बताया कि invasion का कोई संकेत नहीं है। Lithuania ने कहा कि drone की origin और purpose पर और जांच चाहिए, जबकि दो officials ने brief किया कि इसमें विस्फोटक होने की संभावना थी। ये qualifiers किसी भी government statement के सबसे सावधानी से draft किए गए शब्द हैं, लेकिन statement quote होने पर सबसे पहले काटे जाते हैं।
- Attribution के gap के आसपास योजना बनाएँ। Leipzig में 4 अगस्त से 1 सितंबर तक Germany ने Russia का नाम नहीं लिया। Brandenburg में अभी भी कोई public attribution नहीं है। अगर आपके escalation thresholds के लिए named actor ज़रूरी है, तो आपने अपनी response में चार हफ़्ते का छेद बना लिया है। अभी तय करें कि confirmed sabotage event और unnamed perpetrator के साथ आप क्या करेंगे, क्योंकि यही सामान्य मामला है।
- Ambiguity के खतरे को ध्यान में रखें। Tusk ने कहा कि योजना strikes को accidental कहकर NATO की response की इच्छाशक्ति कमज़ोर करने की है। यह हर ambiguous incident को नए ढंग से देखता है। सवाल बन जाता है कि जवाब देने में देरी से किसे फ़ायदा होता है।
इस सवाल का जवाब मिलना चाहिए था
किसी ने अपनी सरकार और एक AI chatbot को एक ही पोस्ट में tag करके पूछा कि ठीक-ठाक security situation कैसे बिगड़ रही है।
जवाब का अधिकांश हिस्सा पहले से सार्वजनिक था। Swiss post एक लंबी planning process को दर्शाती थी, लेकिन यह incidents और sharper warnings के cluster के दौरान सामने आई। उस combination ने सामान्य भाषा को कुछ लोगों को तत्काल युद्ध की चेतावनी जैसी लगने दिया।
Hybrid attacks के बाद आने वाली चुप्पी को कोई न कोई हमेशा भरेगा। इन incidents का जवाब देने वाली सरकारों के सामने कठिन कार्य यह है कि पहले जवाब दें, और सही जवाब दें।
जब वे incident और attribution के बीच का gap हटा नहीं सकते, तो यह बताकर उसे संकुचित कर सकते हैं कि क्या ज्ञात है, क्या assessed है और क्या unclear बना हुआ है।