Einordnung der aktuellen Alarmglocke zur „verschlechterten Sicherheitslage“ in Europa
 Christopher Fitzgerald
Als ein routinemäßiger Post der Schweizer Regierung viral ging, wandten sich Nutzer an KI, um zu erklären, was Europas Führungspersönlichkeiten wissen und sie nicht. Der größte Teil der Antwort war bereits öffentlich — wenn man weiß, wo man suchen muss.
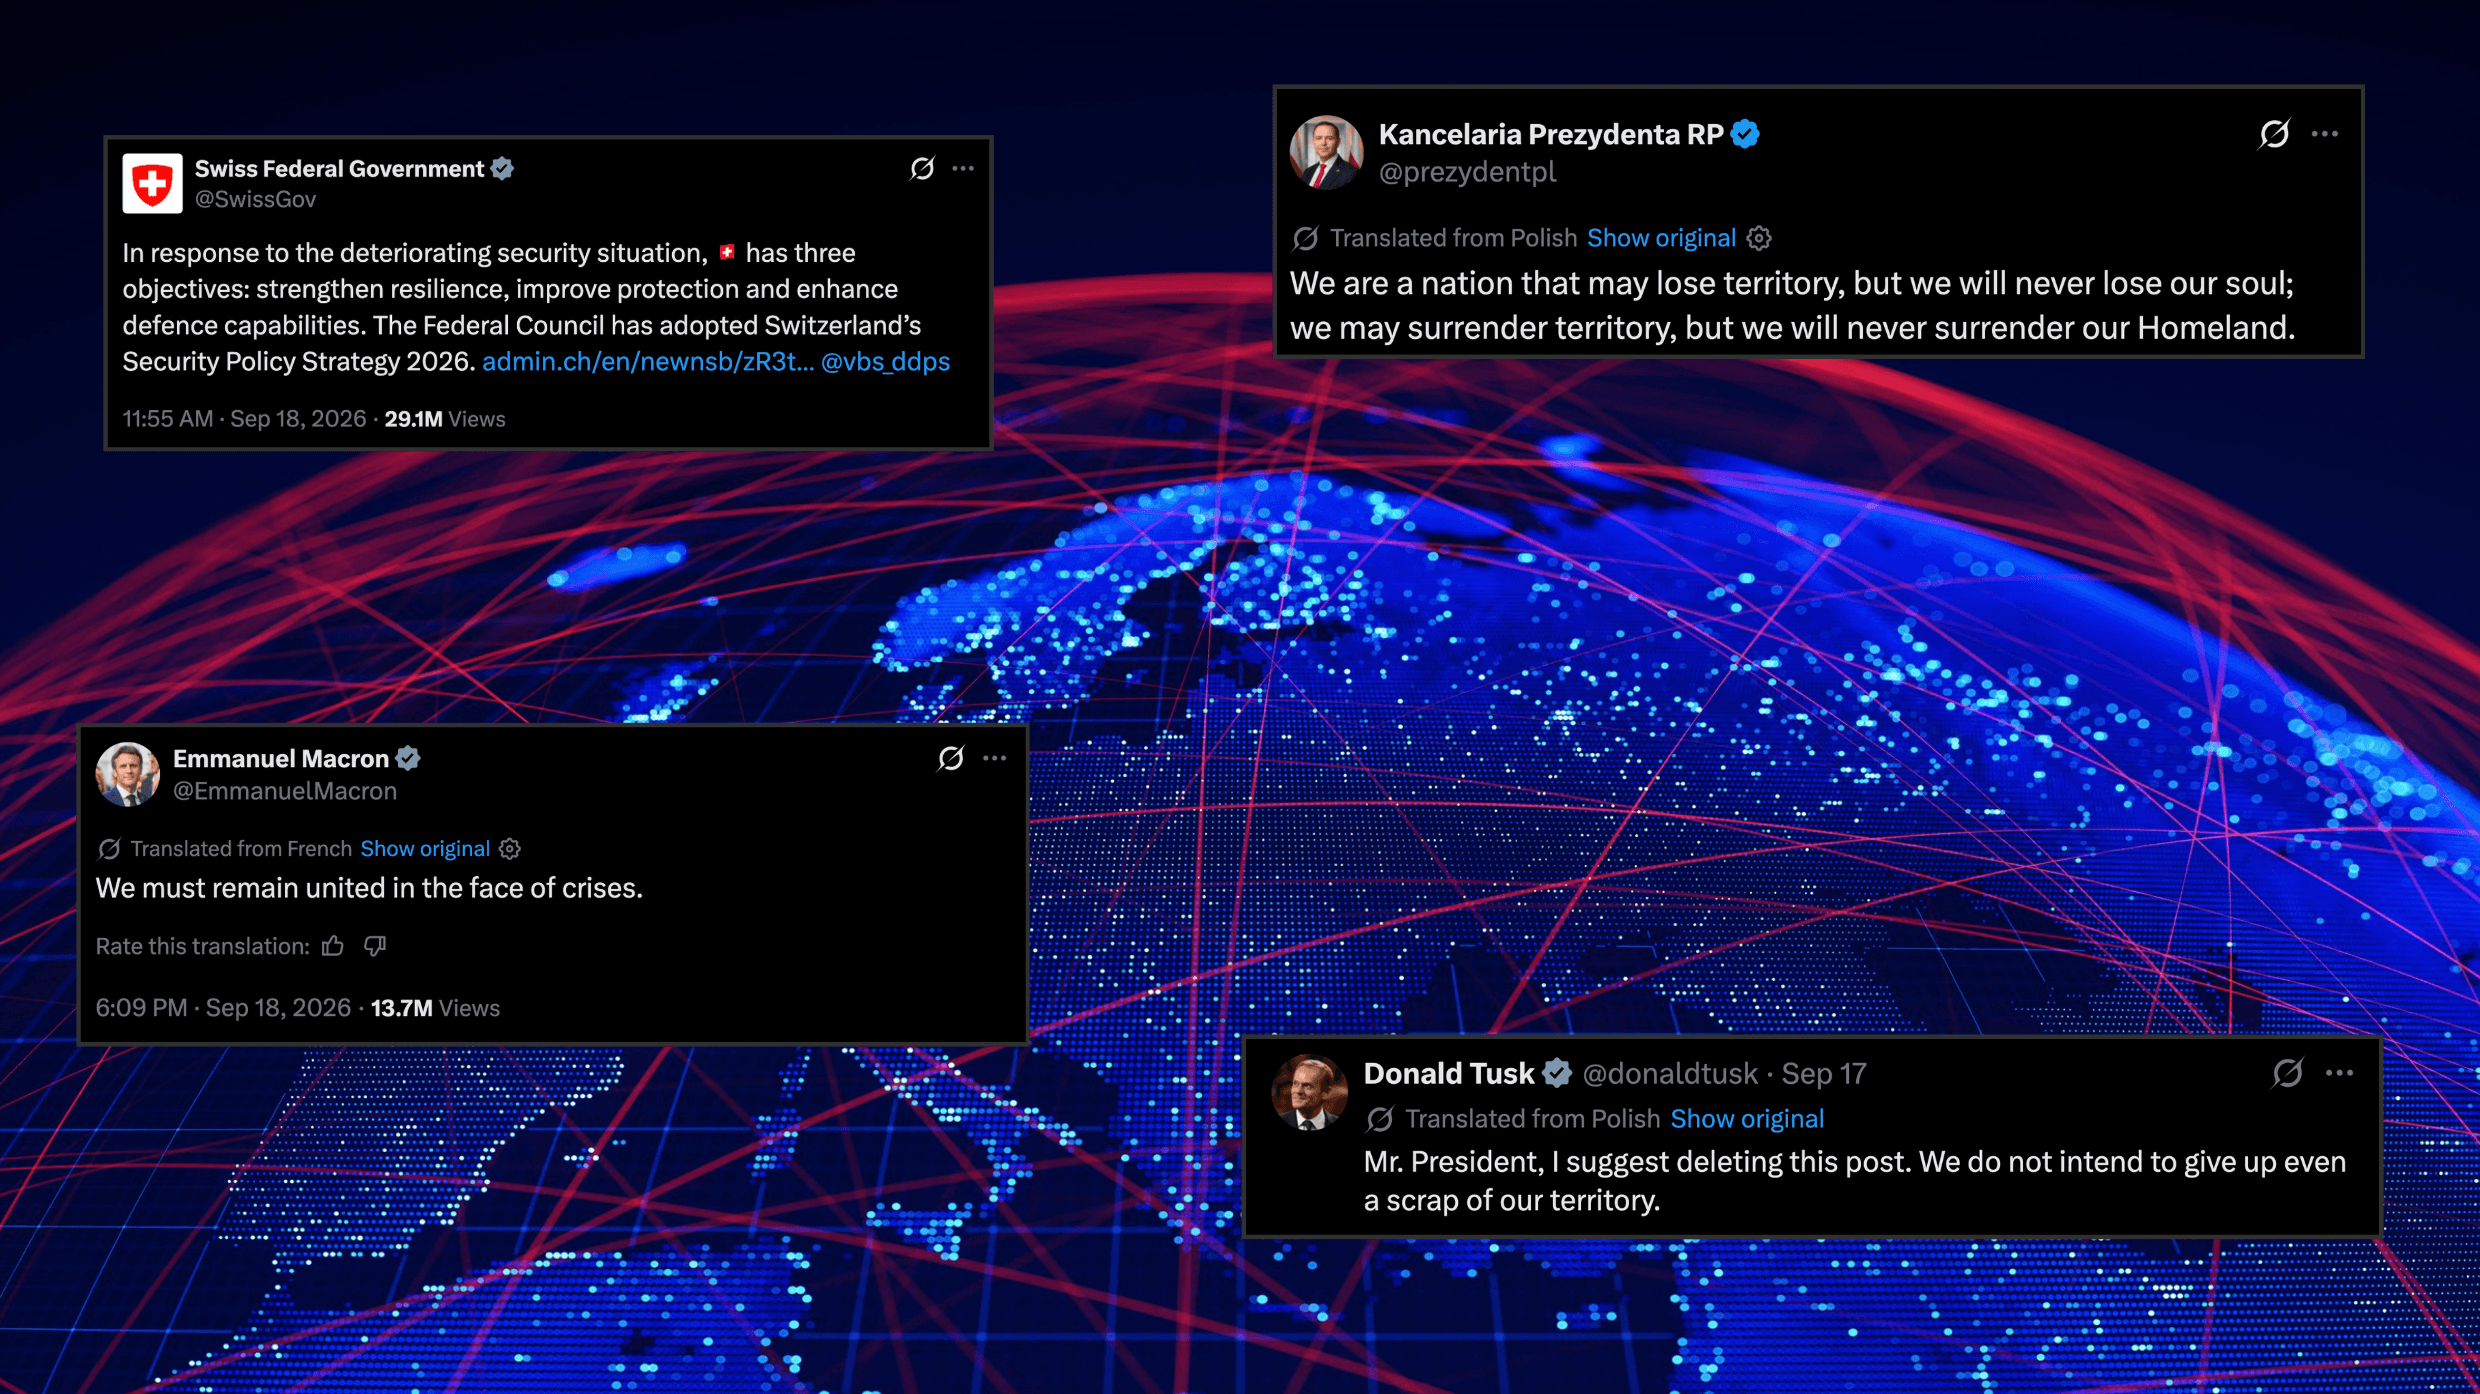
In der vergangenen Woche griffen Nutzer auf X zu KI-Chatbots, um düstere Warnungen ihrer eigenen Regierungen zu erklären.
Am 18. September eröffnete der Schweizer Bundesrat einen Post mit den Worten: „Angesichts der sich verschlechternden Sicherheitslage.“ Er kündigte die Annahme der Schweizer Sicherheitspolitik-Strategie 2026 an, doch trotz seines weitgehend routinemäßigen Inhalts ging der Post viral und erreichte mehr als 29 Millionen Aufrufe.
Eine Antwort mit über einer Million Aufrufen markierte die Schweizer Regierung, das Verteidigungsministerium und Grok und fragte, wie genau sich die Schweizer Sicherheitslage verschlechtert habe. Diese und viele andere Antworten zeigten, dass die Leser nicht erkennen konnten, was sich geändert hatte oder was den Post ausgelöst hatte.
Die Strategie selbst ist nicht dramatischer. Sie beschrieb die internationale Sicherheitslage als zunehmend instabil und volatil, mit intensivierenden Rivalitäten zwischen Großmächten und einer schwächer werdenden internationalen Ordnung.
Innerhalb eines Tages lief sie unter Schlagzeilen über den Weltkrieg. Antworten behaupteten, der Feind stehe bereits vor den Toren. Eine lautete, wenn ausgerechnet die Schweiz ihre Armee stärke, stehe etwas unmittelbar bevor. Eine andere fragte, warum Posts aus jedem Land Europas plötzlich von Kriegsvorbereitungen sprächen. Eine vierte vermutete, europäische Regierungen würden ihre Bürger bewusst im Unklaren lassen, um Panik zu verhindern.
Zusammen spiegeln die Antworten dieselbe Vermutung wider: Europas Regierungen wissen etwas, das ihren Bürgern verborgen bleibt.
Die Vermutung ist in gewisser Weise nachvollziehbar, denn in der vergangenen Woche haben fünf der ranghöchsten Sicherheitsstimmen Europas dasselbe Bedrohungsumfeld in auffällig ähnlichen Formulierungen beschrieben.
NATO-Generalsekretär Mark Rutte sagte, die Allianz stehe vor der „gefährlichsten und komplexesten Sicherheitslage seit einer Generation.“ Von der Leyen erklärte, die Vorfälle der Woche seien keine Einzelfälle, sondern Teil eines breiteren Musters russischer Aggression, das Europas Bereitschaft und Entschlossenheit teste. Kaja Kallas, die EU-Außenbeauftragte, legte einen Fünf-Punkte-Plan zur Reaktion auf diese Bedrohungen vor. Macron sagte, die Bedrohung für Europäer — und insbesondere die hybride russische Bedrohung — habe sich in den vergangenen Wochen verschärft. Dann die Schweiz.
Gelesen als Gesamtbild können die Erklärungen wie der Beleg für eine gemeinsame private Warnung wirken. Im Kontext betrachtet sehen sie anders aus.
Ähnliche Sprache, unterschiedliche Kontexte
Zunächst einmal: Die Schweizer Sicherheitspolitik-Strategie 2026 wurde nicht in diesem Monat verfasst. Der Bundesrat beschloss ihre Entwicklung im Juni 2024. Er eröffnete die Konsultation am 12. Dezember 2025 und kündigte sie mit der Formulierung „sich verschlechternde Sicherheitslage“ an — bereits an jenem Tag. Die Konsultation lief bis Ende März 2026. Am 18. September nahm der Bundesrat die Ergebnisse zur Kenntnis und billigte den Text. Die Schweiz erstellt in der Regel alle vier bis zehn Jahre ein solches Dokument; das letzte stammt aus 2021. Ein Fortschrittsbericht ist für 2028 vorgesehen.
Die beunruhigende Warnung war also der letzte Schritt eines zweijährigen Prozesses, der mit Formulierungen angekündigt worden war, die die Regierung bereits neun Monate zuvor verwendet hatte.
Die anderen vier hatten unterschiedliche Zeitrahmen.
Von der Leyen sprach am 16. September in ihrer jährlichen Rede zur Lage der Europäischen Union. Rutte hielt am selben Tag die jährliche Vorlesung der Ditchley Foundation, und seine Kernbotschaft betraf Geld: Ohne höhere Investitionen wäre die kollektive Verteidigung nicht glaubwürdig. Er richtete sich an ein britisches Publikum, nachdem er den britischen Premierminister getroffen hatte, lobte Großbritanniens Ausgabenzusagen und drängte darauf, diese fortzusetzen. Macron sprach am 18. September, nachdem er Parteivorsitzende und Kandidaten für die Präsidentschaftswahl 2027 getroffen hatte.
Jeder Redner hatte zudem eine Politik zu vertreten. Von der Leyens Initiativen spiegeln den Drang europäischer Entscheidungsträger wider, angesichts der Zweifel an der Abhängigkeit von den Vereinigten Staaten mehr Verantwortung für die Sicherheit des Kontinents zu übernehmen; Analysten warnten, die Vorschläge könnten NATO-Strukturen duplizieren. Kallas’ Plan sieht Sanktionen, Visabeschränkungen für russische Staatsbürger und KI-Tools gegen Desinformation vor. Sie äußerte zudem die Sorge, dass Parteien, die die russische Bedrohung herunterspielen, an Boden gewinnen.
Das erklärt, warum einige der Erklärungen zeitlich zusammenfielen: Mitte September halten europäische Institutionen ihre festen Redetermine. Jüngste Ereignisse verliehen den Warnungen jedoch einen schärferen Ton.
Jüngste Vorfälle
Am 1. September machte Deutschland Russland für einen versuchten Angriff auf den Flughafen Leipzig/Halle im August verantwortlich, bei dem eine mit Sprengstoff beladene Drohne zum Einsatz kam, und kündigte die Schließung eines russischen Konsulats an. Die Drohne wurde in der Nähe eines ukrainischen Flugzeugs gefunden. Deutschlands Innenminister bezeichnete eine bewaffnete Drohne innerhalb eines Flughafens als neues Bedrohungsszenario. Russland wies die Vorwürfe als „inszenierte Provokation“ zurück.
Am selben Tag wurde das Umspannwerk Turnow-Preilack in Brandenburg getroffen, einer der kritischsten Hochspannungsknoten der Region. Raketen mit leitfähigem Material wurden in Höchstspannungsleitungen abgefeuert. Ermittler fanden mindestens zehn Raketen. Behörden sprachen von Sabotage, doch niemand hat öffentlich die Verantwortung zugewiesen.
Am 15. September schoss ein NATO-Jet eine Drohne über Litauen ab — zum ersten Mal in seinem Luftraum. Behörden erklärten, Herkunft und Zweck bedürften weiterer Untersuchung, obwohl zwei ranghohe Beamte sagten, sie habe wahrscheinlich Sprengstoff an Bord gehabt. Sie war höchstwahrscheinlich aus Belarus eingedrungen, und der Sprengsatz wurde entdeckt und unschädlich gemacht. Am selben Tag bestätigte Dänemark, dass eine russische Fregatte zwei Leuchtraketen auf einen dänischen Militärhubschrauber abgefeuert hatte, der das Schiff in internationalen Gewässern fotografierte. Die Raketen kamen auf wenige Meter an das Flugzeug heran. Zwei Tage zuvor traf eine russische Drohne eine Bahnstrecke nahe der ukrainisch-polnischen Grenze, kurz nachdem ranghohe Besucher die Strecke passiert hatten.
Am 17. September wurde die Warnung spezifischer. Polens Premierminister Donald Tusk sagte dem Parlament, Geheimdienstinformationen deuteten darauf hin, dass Russland Drohnen- oder Raketenangriffe gegen europäische Länder, die die Ukraine unterstützen — einschließlich Polens — inszenieren und sie als Unfälle darstellen könnte. Ziel sei es, die Bereitschaft der NATO zu schwächen, den betroffenen Staat zu verteidigen. Das belegte nicht, dass ein Angriff unmittelbar bevorstehe, identifizierte aber ein konkretes Szenario, auf das sich europäische Regierungen vorbereiten: die Nutzung von Mehrdeutigkeit, um die Reaktion der Allianz zu testen.
Diese Formulierung ist nichts Neues
Die Formulierung selbst sollte nicht zu viele Alarmglocken läuten lassen, denn europäische Führungspersönlichkeiten beschreiben die Sicherheitslage seit 2022 in generationenübergreifenden Begriffen. Kallas, damals estnische Premierministerin, nannte sie im September 2022 die alarmierendste Lage seit dreißig Jahren. Der Schweizer Nachrichtendienst erklärte im Juli 2025, die Lage verschlechtere sich von Jahr zu Jahr.
Was sich geändert hat: Regierungen bauen nun stärkere Institutionen um diese Einschätzung herum auf, statt sie nur zu beschreiben und bestehende Ressourcen einzusetzen. Von der Leyens vorgeschlagenes Protokoll ist für Bedrohungen gedacht, die nicht eindeutig bewaffnete Aggression darstellen — etwa Cyberangriffe, durchtrennte Unterseekabel und Angriffe auf kritische Infrastruktur. Die Schweizer Strategie umfasst 10 Ziele und 46 Maßnahmen. Macron ordnete einen nationalen Infrastrukturschutzplan an.
Warum Einzelvorfälle in die Irre führen
Vorfälle wie ein beschädigtes Kabel, eine Drohnensichtung am Flughafen, ein Lagerhausbrand, ein Cyberangriff und eine falsche Online-Behauptung können unzusammenhängend wirken, wenn sie von unterschiedlichen Behörden in verschiedenen Ländern geprüft werden. Sie unterscheiden sich zudem erheblich in Schwere und Beweiskraft.
Diese fragmentierte Sicht stellt ein Problem für Nachrichtenanalysten dar. Hybride Kampagnen wirken durch Akkumulation — jede Handlung kann billig, begrenzt, abstreitbar oder leicht abzutun sein. Zusammen können wiederholte Handlungen Sicherheitskosten erhöhen, Reaktionszeiten testen, Schwachstellen offenlegen und sind relativ wirksam dabei, das Vertrauen in öffentliche Institutionen zu untergraben.
Die Associated Press (AP) hat seit der Invasion der Ukraine rund 200 Vorfälle von Sabotage und feindseligen Aktivitäten in Europa erfasst, die westliche Beamte Russland zur Last legen. Ein Bericht des Congressional Research Service aus August 2026 stellte fest, dass diese Angriffe in Zahl und Schwere zunehmen, und vermerkte, dass russische Dienste aggressivere Operationen durchführen, die ein höheres Entdeckungsrisiko bergen.
Polens Gegenspionageberichte zeigen das Ausmaß dieser Operationen. Der Internal Security Agency (ABW) eröffnete 2024 und 2025 69 Spionageermittlungen — dieselbe Zahl wie im gesamten Zeitraum von 1991 bis 2023. Achtundvierzig davon begannen 2025. Vor der Invasion lag der Durchschnitt bei etwa fünf pro Jahr. Die Behörde berichtete zudem von einer Verschiebung weg von kostengünstigen Einmal-Rekruten hin zu professionelleren Operationen, die organisierte Kriminalitätsnetzwerke nutzen. Einige Agenten werden auf russischem Territorium ausgebildet, und Ausländer machen einen großen Anteil der Rekrutierten aus.
Das erweitert den Kreis möglicher Akteure. Eine Person in der Nähe eines Ziels kann ein ausgebildeter Offizier, ein krimineller Vermittler, ein ideologischer Unterstützer oder ein Rekrut mit einer einzigen Aufgabe über einen verschlüsselten Kanal sein. Sponsor und ausführende Person müssen weder dasselbe Motiv teilen noch sich jemals begegnet sein.
Für Nachrichtenteams bedeutet das: Der Vorfall allein ist oft der falsche Ausgangspunkt. Die bessere Frage lautet, ob derselbe Zieltyp, dieselbe Methode, derselbe Vermittler, dasselbe Timing oder dieselbe Erzählung anderswo auftaucht.
Mehrdeutigkeit verstärkt den Effekt
Die Attribution braucht Zeit. Regierungen benötigen forensische Beweise, Nachrichtenberichte, rechtliche Prüfung und Einigung darüber, was sie offenlegen. Öffentliche Informationen bewegen sich weit schneller — vermischt mit Spekulation und gezielter Falschinformation.
Der Vorfall in Leipzig veranschaulicht das eindrucksvoll. Die Drohne wurde am 4. August gefunden. Deutschland nannte Russland am 1. September. Vier Wochen lang war die Geschichte offen für Spekulation.
Diese Lücke nützt dem Angreifer, denn Online-Konten können die Stille mit konkurrierenden Erzählungen füllen. Die spätere Attribution erhält selten die Aufmerksamkeit der ersten dramatischen Behauptung.
Was mit dem Schweizer Post geschah, zeigt dieselbe Dynamik — ohne feindlichen Akteur. Ein routinemäßiger Regierungspost, seiner Historie beraubt, erzeugte eigenständig erhebliche Alarmstimmung. Wenn ein Planungsdokument das allein bewirken kann, hat eine gezielte Kampagne leichtes Spiel.
Das Ergebnis ist eine anhaltende Asymmetrie: Verteidiger müssen einen hohen Standard erreichen, bevor sie die Schuld zuweisen, während der Angreifer nur Zweifel schürfen muss.
OSINT-Analysen können das Gleichgewicht verschieben, indem sie frühe Beweise dokumentieren, offizielle Erklärungen vergleichen, wiederkehrende Methoden identifizieren und zeigen, wie sich Erzählungen verbreiten.
Weniger ist jetzt tabu
Die Ziele, die Aufmerksamkeit erregen, beschränken sich eindeutig nicht auf Militärstützpunkte. Jüngste Angriffe, mutmaßliche Sabotage und offizielle Warnungen betrafen Flughäfen, Bahnstrecken, Häfen, Energiesysteme, Kommunikation, Unterseekabel, Rüstungszulieferer, Logistikunternehmen und Technologiestandorte.
Leipzig/Halle, Ziel des versuchten Drohnenangriffs Anfang dieses Monats, ist ein bedeutender Frachtknoten und Stützpunkt für die Unterstützung der Ukraine. Dort ist stationiert die NATO Strategic Airlift International Solution, die Ausrüstung an Kampfgruppen entlang der östlichen Flanke liefert. Es ist erwägenswert, dass dieselben Start- und Landebahnen kommerzielle Fracht und militärische Logistik bedienen und dieselben Schienenstrecken Pendler und Versorgungsgüter transportieren. Ein privater Hersteller kann mehrere Schritte innerhalb einer Rüstungslieferkette liegen, ohne sich jemals als Ziel zu betrachten.
Das erweitert den Bereich, den Sicherheitsteams abdecken müssen. Es verwischt zudem die Zuständigkeit für Risiken. Polizei, Nachrichtendienste, Streitkräfte, Regulierungsbehörden, Kommunalverwaltungen und private Unternehmen halten jeweils nur ein Puzzleteil.
Erkenntnisse
Ich habe einige zentrale Grundsätze identifiziert, die sich aus den vergangenen drei Wochen ergeben.
- Datieren Sie eine Erklärung, bevor Sie darauf reagieren. Der Schweizer Post war der letzte Schritt eines Prozesses, der im Juni 2024 begann und mit einer Formulierung angekündigt wurde, die die Regierung erstmals im Dezember 2025 verwendete. Rutte drängte bei einer jährlichen Vorlesung auf höhere Verteidigungsausgaben. Von der Leyen hielt eine feststehende Jahresrede. Bevor Sie eine offizielle Warnung als neue Information behandeln, klären Sie, wann sie verfasst wurde, welcher Prozess sie hervorbrachte und wer im Raum war.
- Lesen Sie, was Beamte ausschließen — nicht nur, wovor sie warnen. Tusk gab die spezifischste Warnung des Monats und sagte dem Parlament dennoch, es gebe nichts, was auf eine Invasion hindeute. Litauen erklärte, Herkunft und Zweck der Drohne bedürften weiterer Untersuchung, während zwei Beamte briefen, sie habe wahrscheinlich Sprengstoff an Bord gehabt. Diese Einschränkungen sind die sorgfältigst formulierten Worte jeder Regierungserklärung — und gleichzeitig das Erste, das beim Zitieren weggelassen wird.
- Planen Sie für die Attribution-Lücke. Leipzig lief vom 4. August bis 1. September, bevor Deutschland Russland nannte. Brandenburg hat bis heute keine öffentliche Attribution. Wenn Ihre Eskalationsschwellen einen benannten Akteur erfordern, haben Sie eine vierwöchige Lücke in Ihre Reaktion eingebaut. Entscheiden Sie jetzt, was Sie bei einem bestätigten Sabotagevorfall und einem unbenannten Täter tun, denn das ist der Normalfall.
- Berücksichtigen Sie die Gefahr der Mehrdeutigkeit. Tusk sagte, der Plan sei, Angriffe als Unfälle zu bezeichnen, um die Bereitschaft der NATO zur Reaktion zu schwächen. Das rahmt jeden mehrdeutigen Vorfall neu. Die Frage lautet dann, wer von der Verzögerung bei der Antwort profitiert.
Die Frage verdiente eine Antwort
Jemand markierte in demselben Post die eigene Regierung und einen KI-Chatbot und fragte, wie genau sich die Sicherheitslage verschlechtere.
Der größte Teil der Antwort war bereits öffentlich. Der Schweizer Post spiegelte einen langen Planungsprozess wider, erschien aber während einer Häufung von Vorfällen und schärferen Warnungen. Diese Kombination ließ routinemäßige Formulierungen für manche wie eine Warnung vor unmittelbarem Krieg wirken.
Jemand wird immer die Stille füllen, die nach hybriden Angriffen entsteht. Die schwierige Aufgabe für Regierungen, die auf diese Vorfälle reagieren, ist, zuerst zu antworten — und dabei Recht zu behalten.
Wenn sie die Lücke zwischen Vorfall und Attribution nicht schließen können, können sie sie verengen, indem sie angeben, was bekannt ist, was eingeschätzt wird und was unklar bleibt.